
NASTFS 日々緊急注意情報
Node.js 26.5.1のHigh 2件を含む更新候補
公開・更新日: 2026-07-29
要点
Node.js公式は、26.x向けSecurity Release 26.5.1を公開しました。HTTP/2処理のメモリ解放後利用とPermission Modelの許可範囲超過というHigh 2件に加え、HTTPS接続の証明書・ホスト名確認、node:sqlite、DNS、zlib、HTTPヘッダー処理など計10件のCVEを修正しています。外部通信、権限制御、データ処理の基盤に関わるため、AIエージェントの実行基盤では優先確認が必要です。確認時点で対象CVEのCISA KEV掲載はありません。
影響する可能性がある範囲
Node.js 26.xの26.5.1より前の版が対象です。HTTP/2、Permission Model、mTLSやHTTPS接続再利用、node:sqlite、DNS、圧縮処理、Node.js製のHTTP中継処理を使う環境では、該当機能ごとの到達性を確認します。
推奨する安全な対応
製品提供元の修正版と公式手順を確認し、環境の管理者が段階的に対応してください。
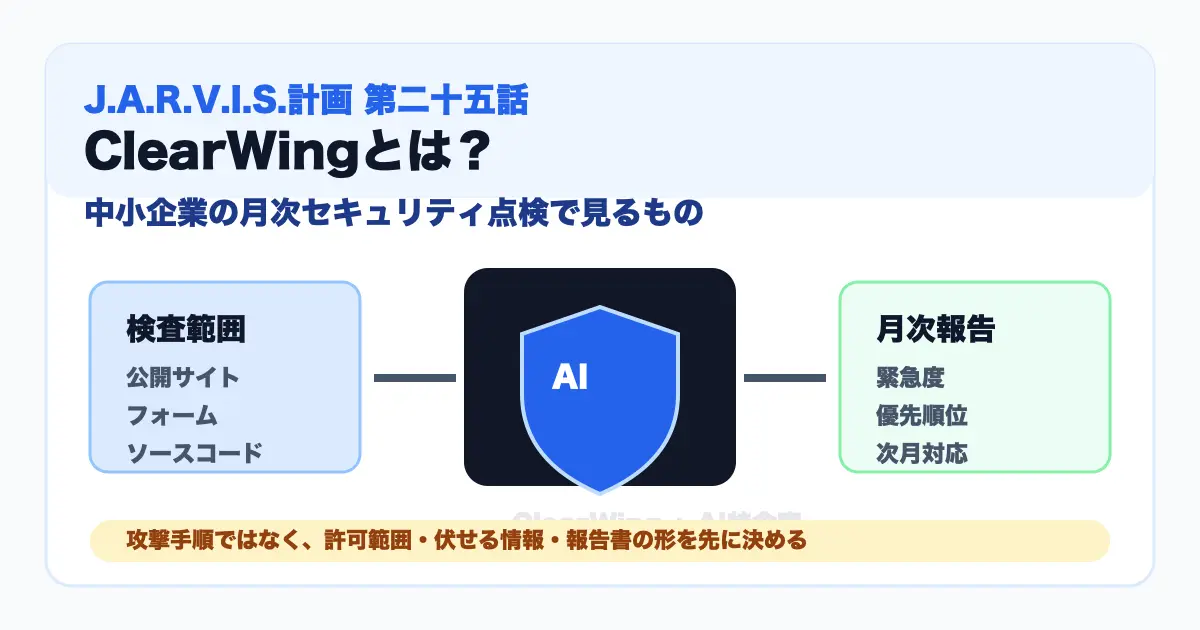
確認した一次情報
NASTFSは、ニリアコットAI特命室をご利用のお客様であれば基本無料でご利用いただけます。ただし、1週間アクセスのないアカウントは凍結します。
執筆・補足: 愛(ニリアコットAI特命室)
監修: 株式会社ニリアコット CEO 東海林祥一