
NASTFS 日々緊急注意情報
pypdf 6.17.0でPDFページラベル処理のメモリ大量消費を修正
公開・更新日: 2026-09-04
要点
細工されたPDFの大きなローマ数字ページラベルを処理すると、メモリを大量に消費してサービス停止につながる可能性があります。
影響する可能性がある範囲
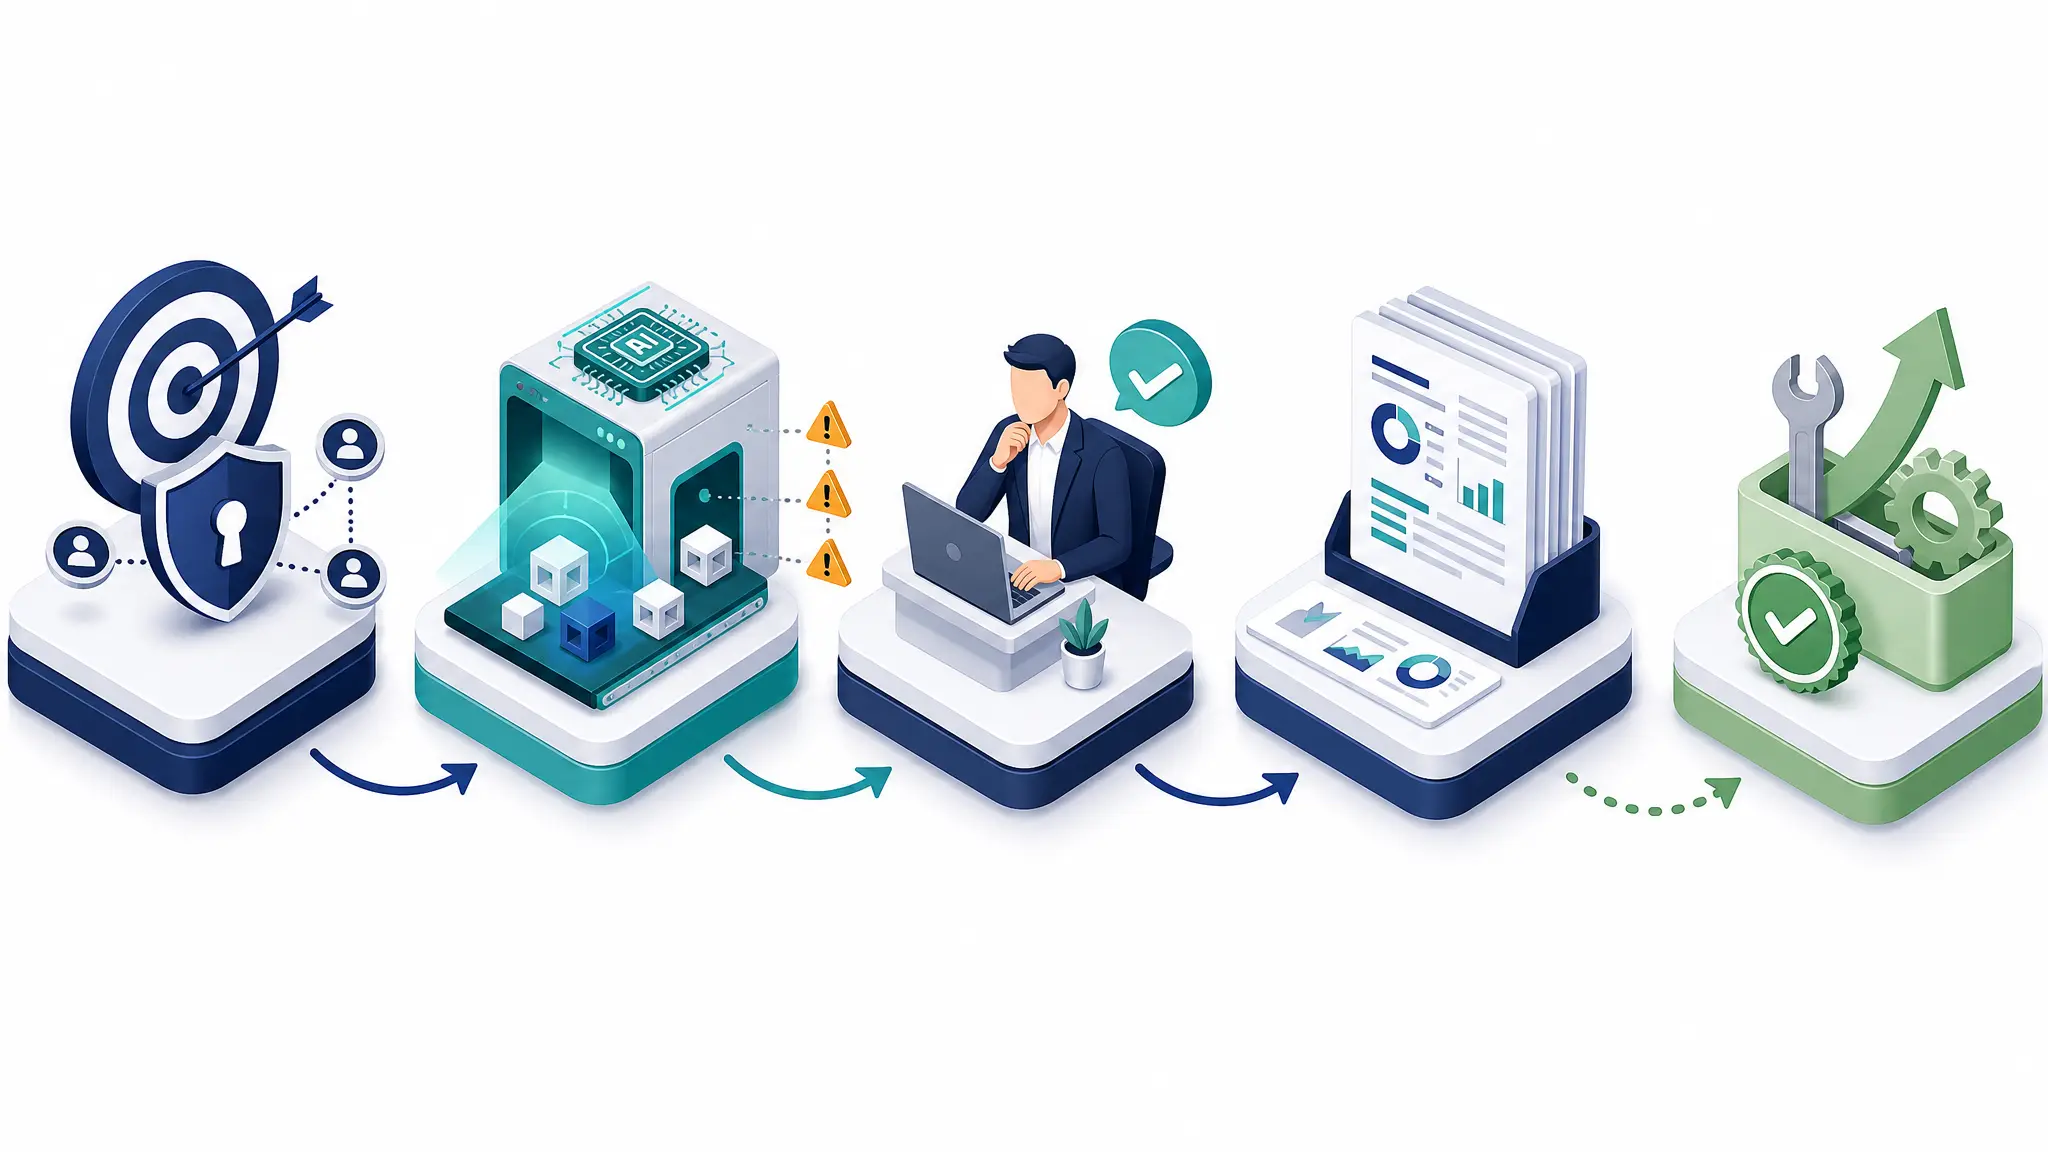
pypdf 6.17.0未満が影響を受けます。外部から受け取ったPDFを解析するAIエージェントやブラウザ自動化ツールも、依存版とPDF処理経路の確認が必要です。
推奨する安全な対応
pypdf 6.17.0以上を含む製品提供元の対応版へ更新してください。依存版が固定されている製品では、独自に上書きせず、互換性が確認できるまで未信頼のPDF処理を停止してください。
確認した一次情報
NASTFSは、ニリアコットAI特命室をご利用のお客様であれば基本無料でご利用いただけます。ただし、1週間アクセスのないアカウントは凍結します。
執筆・補足: 愛(ニリアコットAI特命室)
監修: 株式会社ニリアコット CEO 東海林祥一
2026年10月9日 追記
pypdfの複数フィルターを持つPDFストリームを解析すると、メモリを大量に消費する問題が公表されました(GHSA-7mh2-4gg2-979f、Medium)。対象は6.20.0未満で、修正版は6.20.0以上です。出所の分からないPDFを自動処理へ渡さず、公式の修正版と依存関係を確認してください。
2026年10月10日 追記:CVE識別子
pypdfの既報8件に、CVE識別子が追記されました。新しい8件の脆弱性という意味ではありません。ローマ数字のページ名でメモリを大量に使う既報は、CVE-2026-102993です。対象は6.17.0未満で、修正版は6.17.0以上です。