
J.A.R.V.I.S.計画 第62話|Proxmox VE × 権限・秘密管理・人間承認
点検する鍵と、
環境を動かす承認を分ける。
AIエージェントは、許可された状態と根拠を整理します。更新、復元、再起動の判断は、点検と分けて人が承認します。
点検する権限と、環境を変える承認を分ける
サーバーの点検を任せるとき、触りすぎないか気になりますよね。
結論は、状態の読取りと、環境を変更する操作を分けることです。
Proxmox VEは、仮想マシンや保存領域をまとめて管理します。
便利な管理権限をそのまま渡すと、点検の目的を超えかねません。
権限(許された操作の範囲)は、対象と作業ごとに絞ります。
秘密(接続に使う鍵)は、本文や画像へ書き込みません。
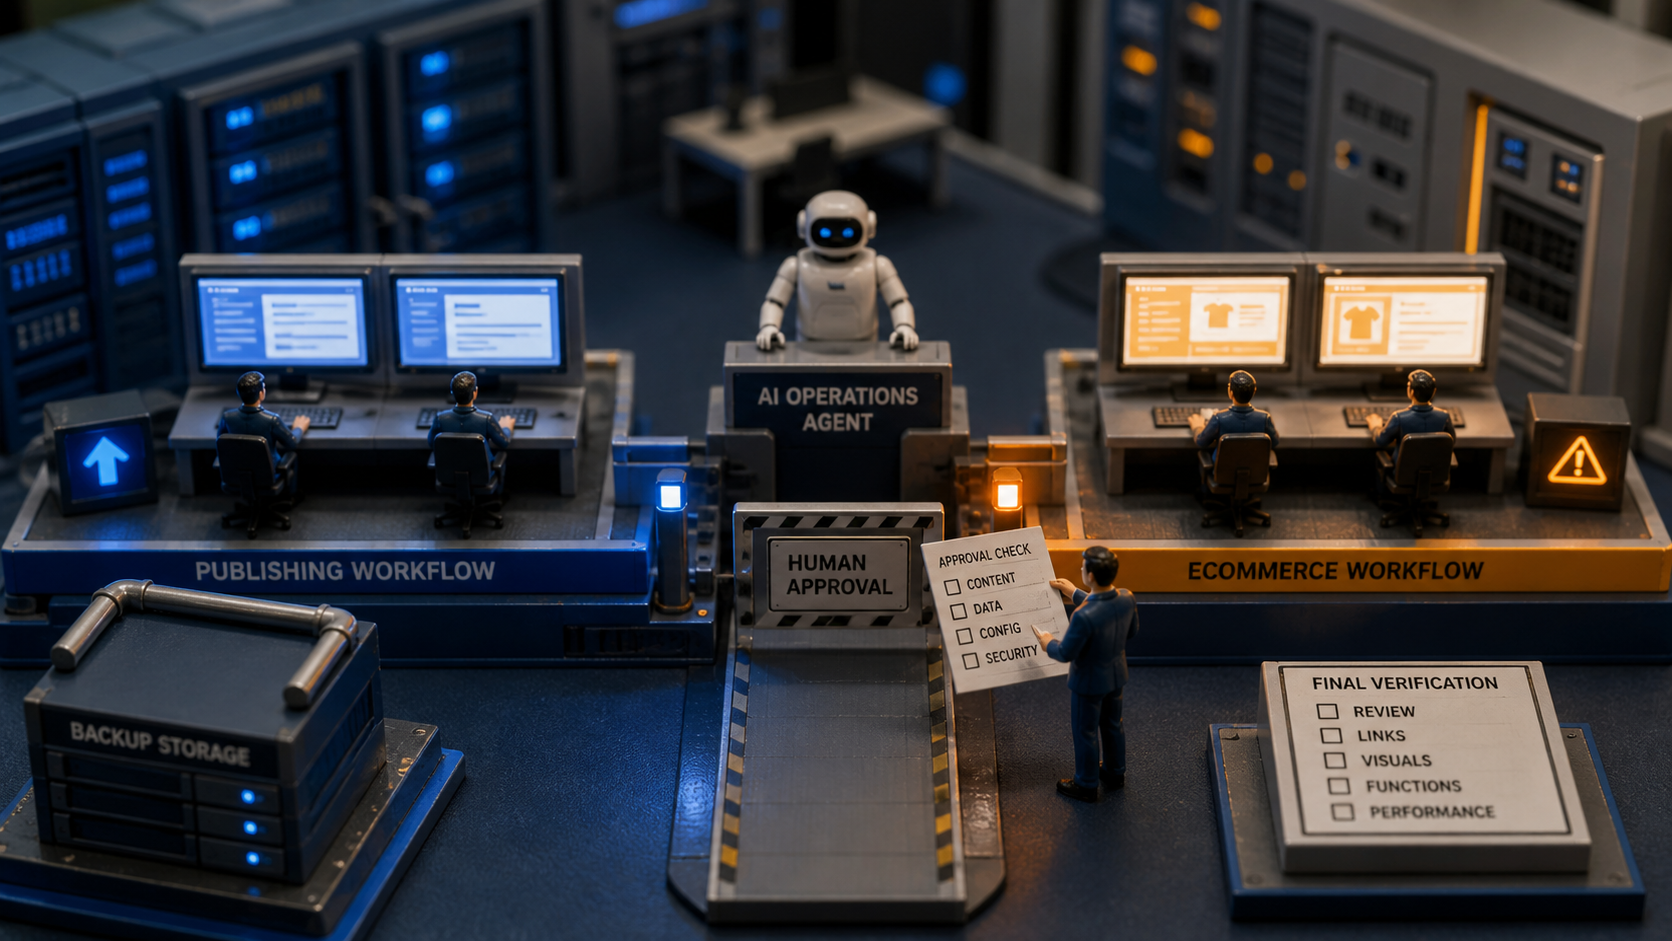
人間承認(人が対象と内容を確かめる判断)は、実行前に扱います。
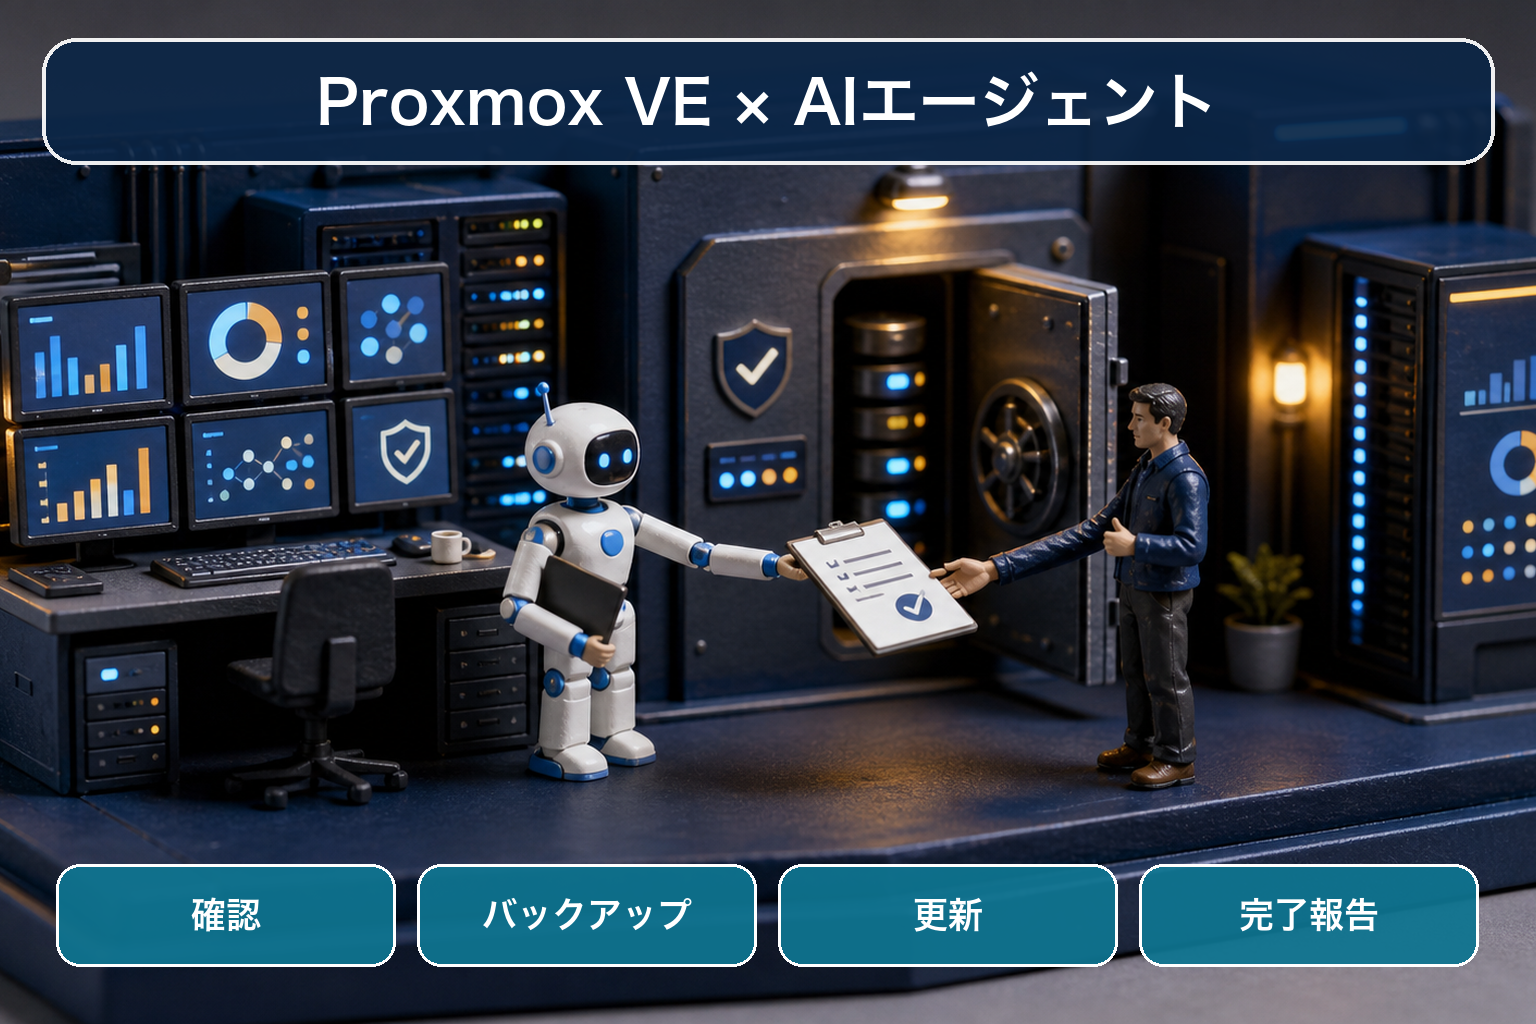
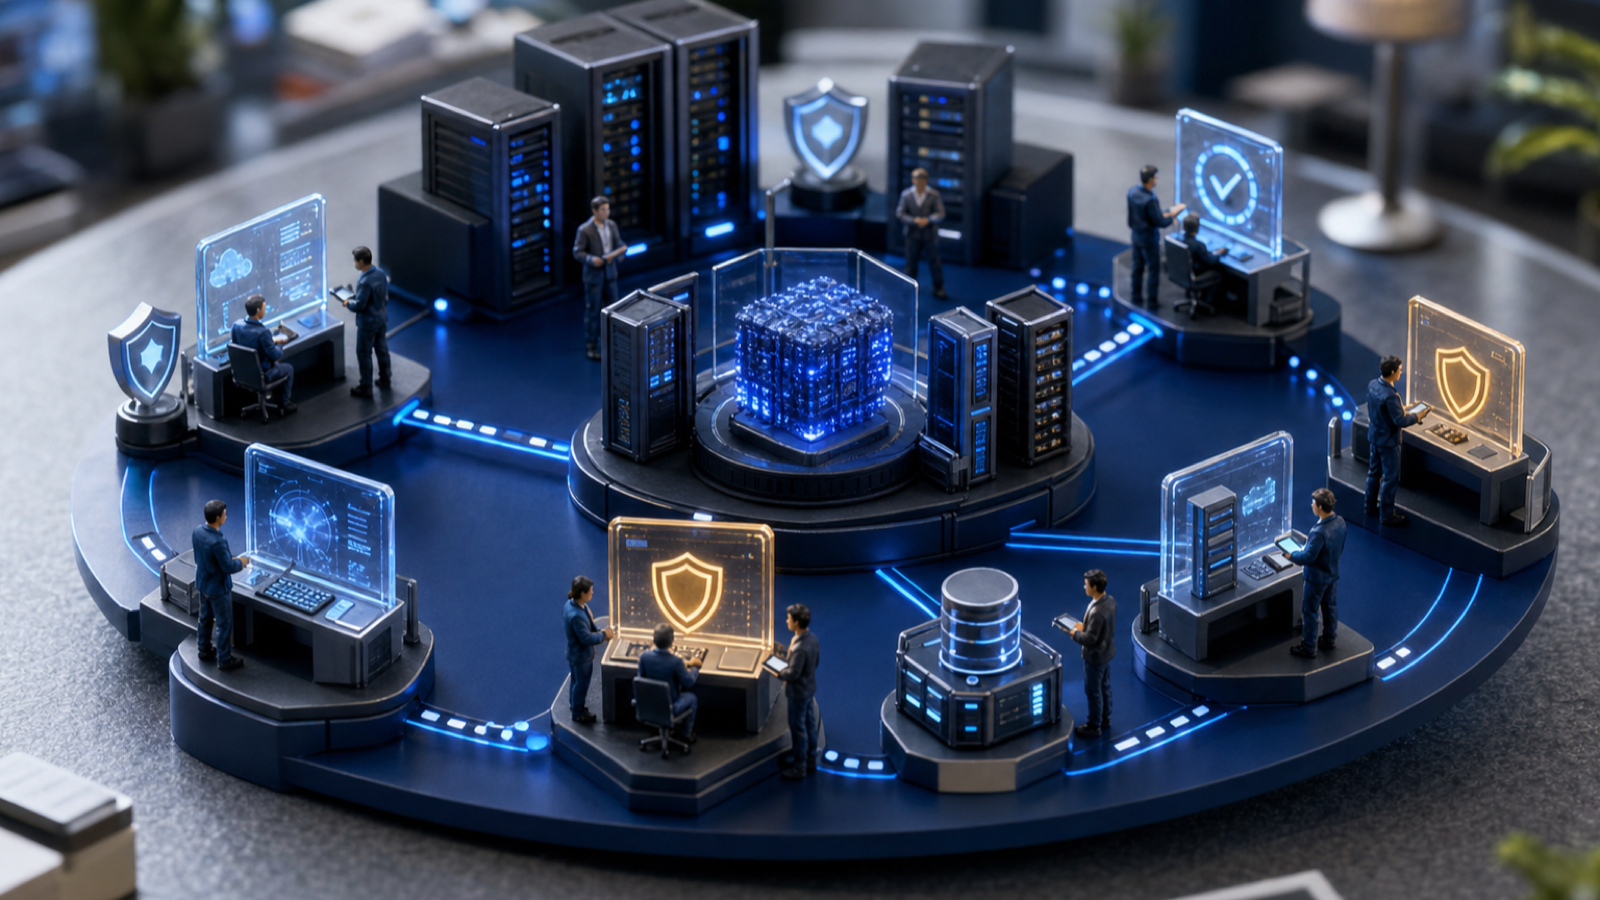
点検する鍵と、設備を動かす鍵を分けるイメージです。
課題・原因・対策を先にそろえる
| 観点 | 整理する内容 |
|---|---|
| 課題 | 日々の点検を任せ、危険な操作を混ぜたくない |
| 原因 | 一つの接続先や管理者へ広い操作が集まりやすい |
| 対策 | 対象、読取り、変更、秘密、承認者を分ける |
専用の利用者を作るだけで、読取り専用になるわけではありません。
利用者、所属する組、対象範囲、接続用の鍵を照合します。
権限の名前だけでなく、実際に使える操作を確認します。
点検できない項目は、異常なしではなく未確認として返します。
AI特命室ができることを、点検から報告までつなぐ
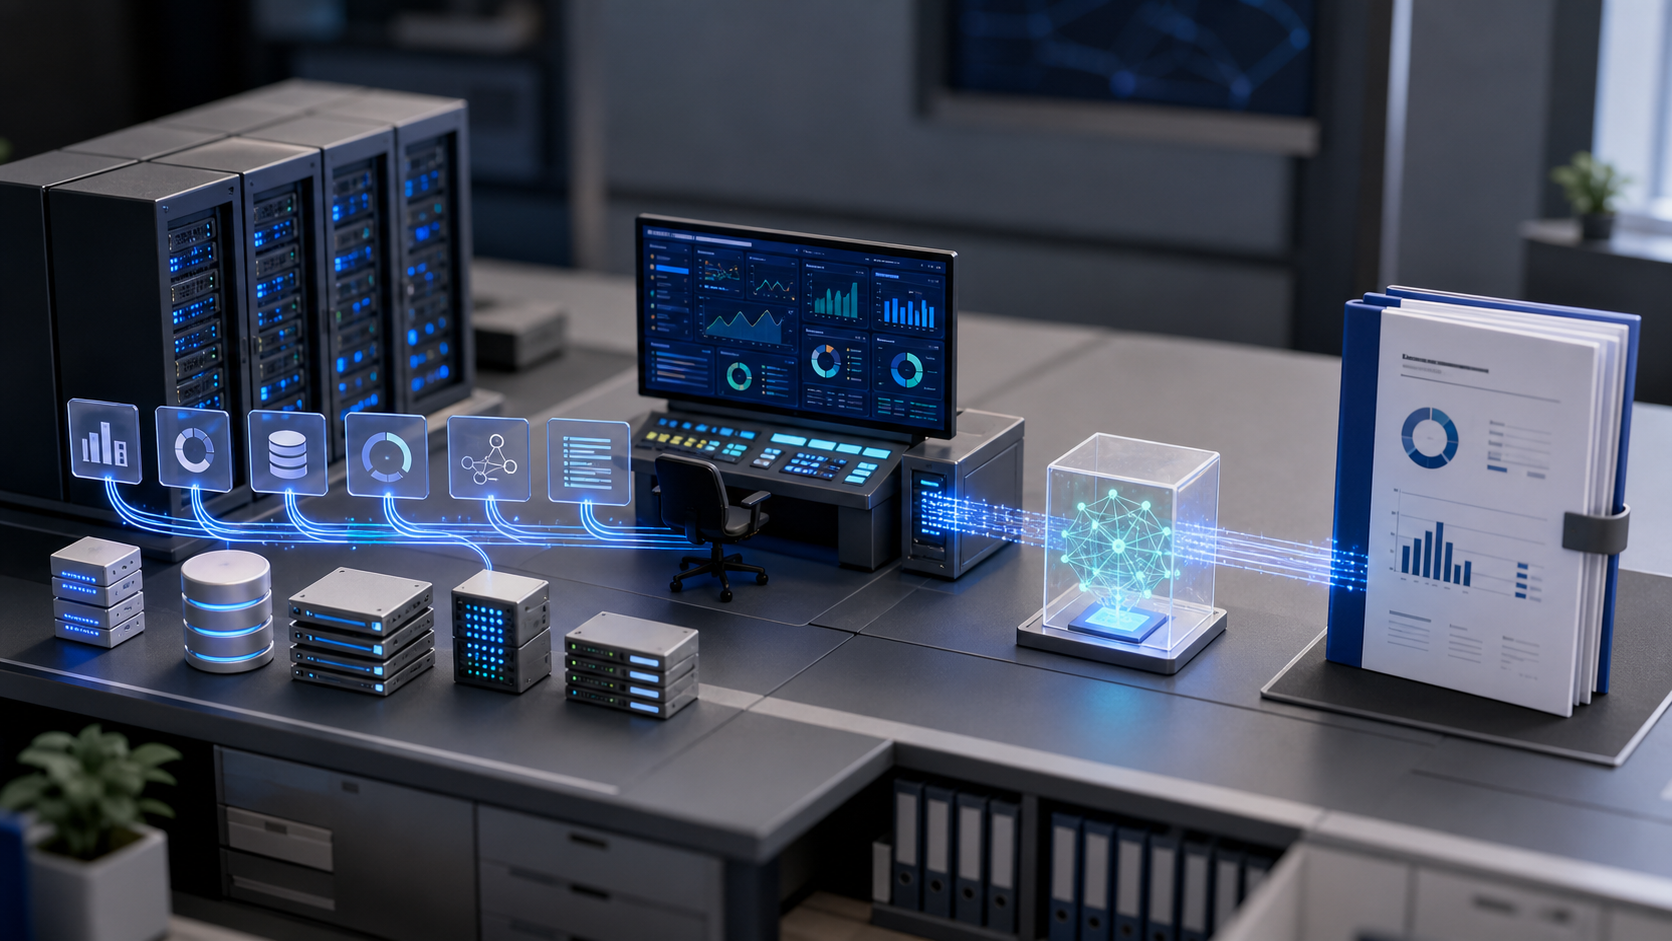
AI特命室は、許可された資料と接続方法で仕事を組み立てます。
OpenClawなどのAIエージェントが、状態の整理と点検を支えます。
導入しただけで、すべての情報を読めるとは説明しません。
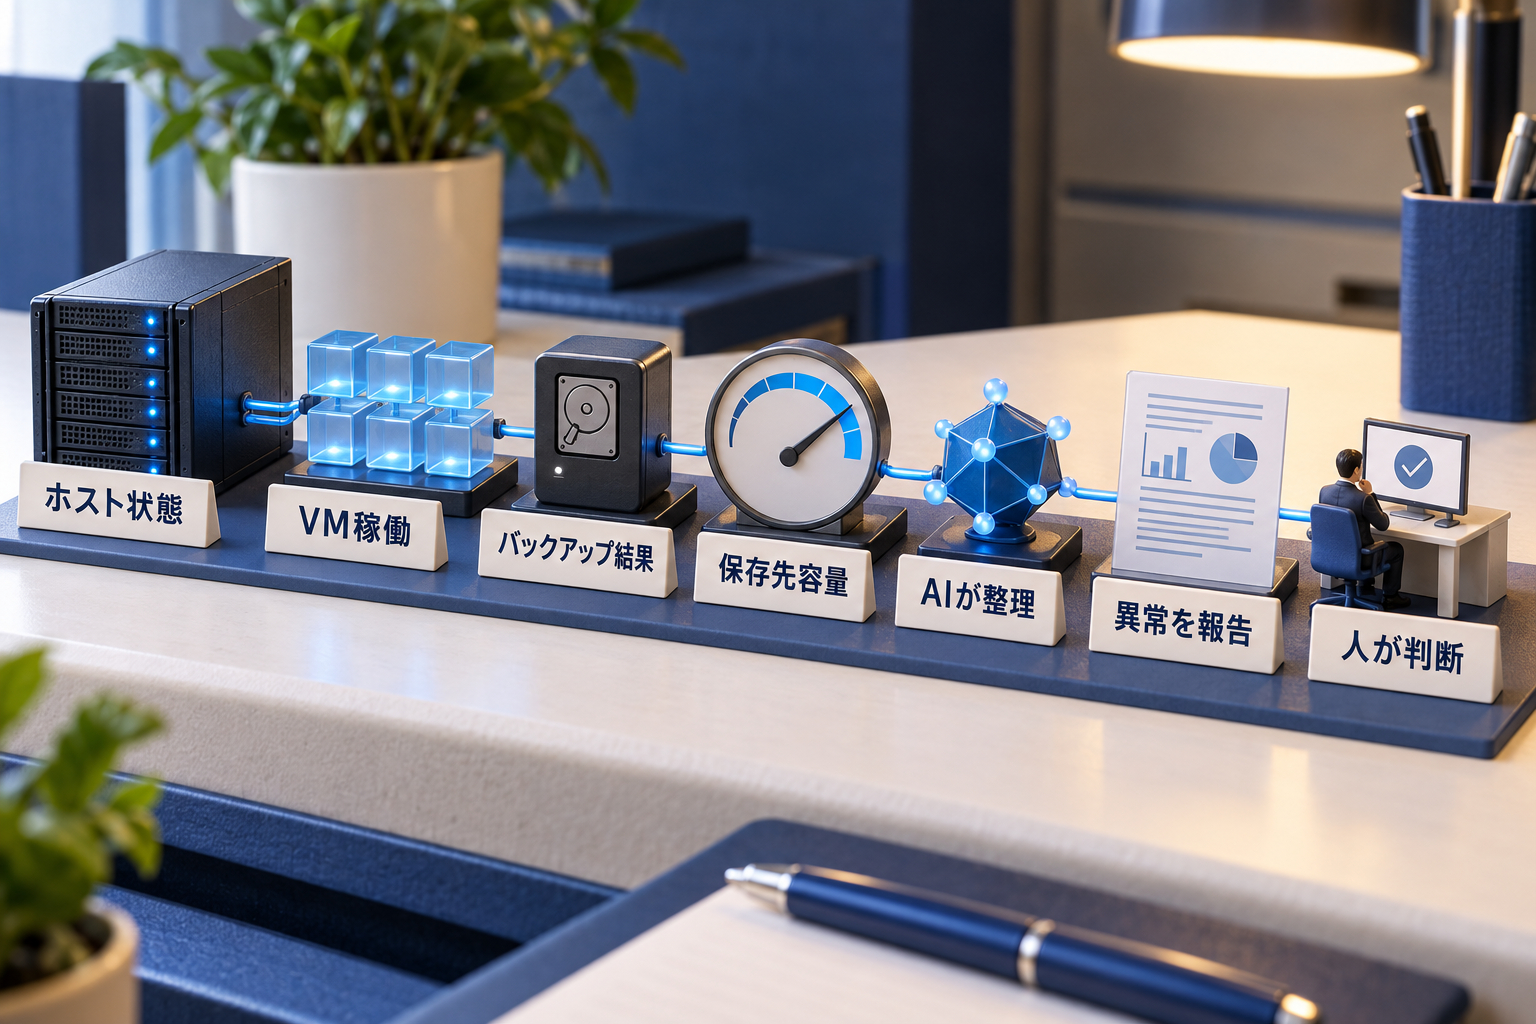
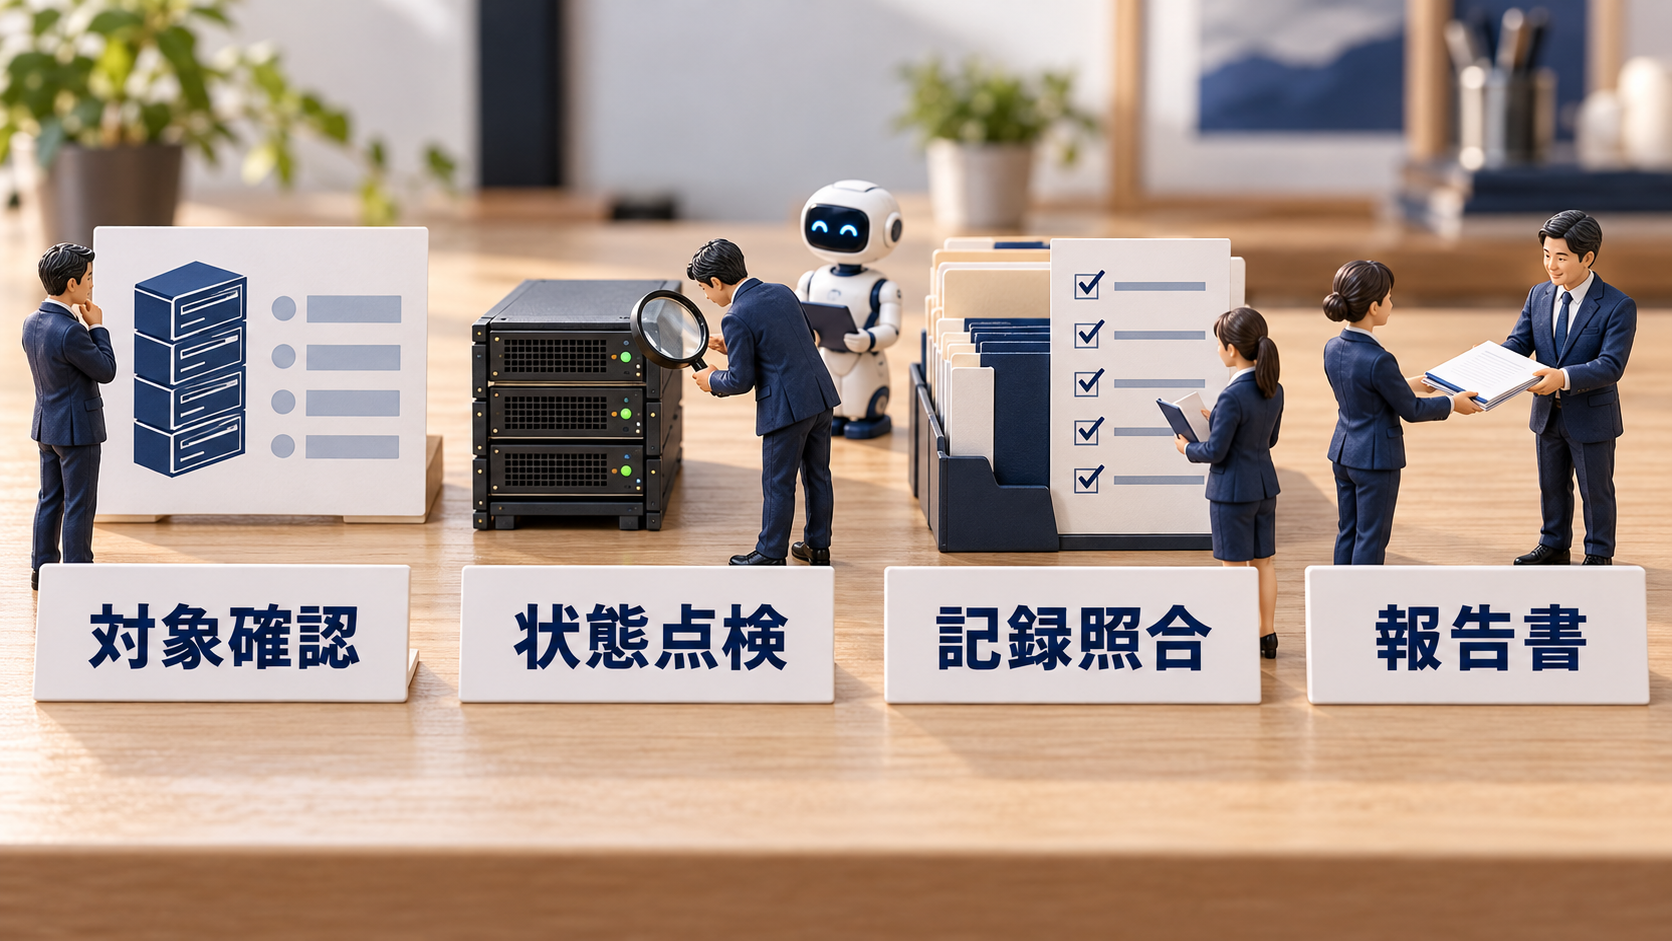
- 対象ホストと仮想マシンの一覧を照合します。
- 許可範囲で、稼働状態と保存領域を読み取ります。
- 処理履歴とバックアップの記録を整理します。
- 前回の記録と比べ、変化を抜き出します。
- 権限不足と取得失敗を、異常と分けて記録します。
- 更新の候補と、確認が必要な点をまとめます。
- 承認が必要な操作を、点検結果から切り分けます。
- 許可された変更の前後で、状態を読み戻します。
- 実行済みと未実行を分け、重複操作を避けます。
- 根拠、未確認点、次の確認事項を人へ返します。
バックアップの成功記録だけで、復元できると断定しません。
復元の試験や業務の確認は、別に対象と条件を決めます。
台数や作業時間の効果も、測定前に約束しません。
利用者と接続用の鍵の権限を、両方確かめる
API(外部から操作する窓口)では、専用の鍵を使えます。
APIトークン(接続用の鍵)は、利用者にひも付きます。
Proxmox VEには、鍵の権限を分離する設定があります。
分離時に使えるのは、利用者と鍵の権限が共通する範囲です。
鍵側だけに許可を付けても、利用者側に無ければ使えません。
分離を無効にすると、利用者と同じ権限になる点に注意します。
PVEAuditor(読取り用の役割)は、点検の出発点になります。
ただし、どの対象へ与えるかと、継承の範囲も確認します。
必要な権限は、公式の各操作の説明と実環境で照合します。
読取り不足の解消に、すぐ管理者権限を渡す運用は避けます。
| 確認するもの | 点検の考え方 |
|---|---|
| 利用者と所属する組 | すでに広い権限が付いていないか確かめる |
| 対象と継承 | 必要な範囲だけに許可が届くか確かめる |
| 鍵の権限分離 | 利用者と鍵の両方の有効な権限を照合する |
| 実際の読取り | 必要な情報の取得可否を、対象ごとに確認する |
読取り確認には、pveum acl listで権限の割当てを確認する方法があります。割当て一覧だけで有効な権限を決めつけず、利用者と鍵の権限表示、実際の取得結果も照合します。
秘密は、記事にも点検報告にも残さない
接続用の鍵は、専用の保管先から必要な処理へ渡します。
会話、記事、画像、共有する記録へ実値を貼り付けません。
接続できた証拠として、鍵そのものを示す必要もありません。
認証情報を含む画面や通信の記録も、そのまま配布しません。
| 決めておくこと | 運用で確かめる内容 |
|---|---|
| 保管と利用 | 必要な処理だけが秘密を受け取る |
| 有効期限 | 用途に合う期限と見直し時期を決める |
| 失効と交換 | 漏れた疑いがあれば利用を止め、担当者へ連絡する |
| 報告の範囲 | 対象、操作、結果を残し、秘密の実値を伏せる |
鍵の値は発行時に一度だけ表示されます。
失った場合に、後から同じ値を読み出せるとは説明しません。
交換や失効は、対象の接続と影響を確かめて進めます。
読取り専用でも、得られる構成情報の共有先には配慮が必要です。
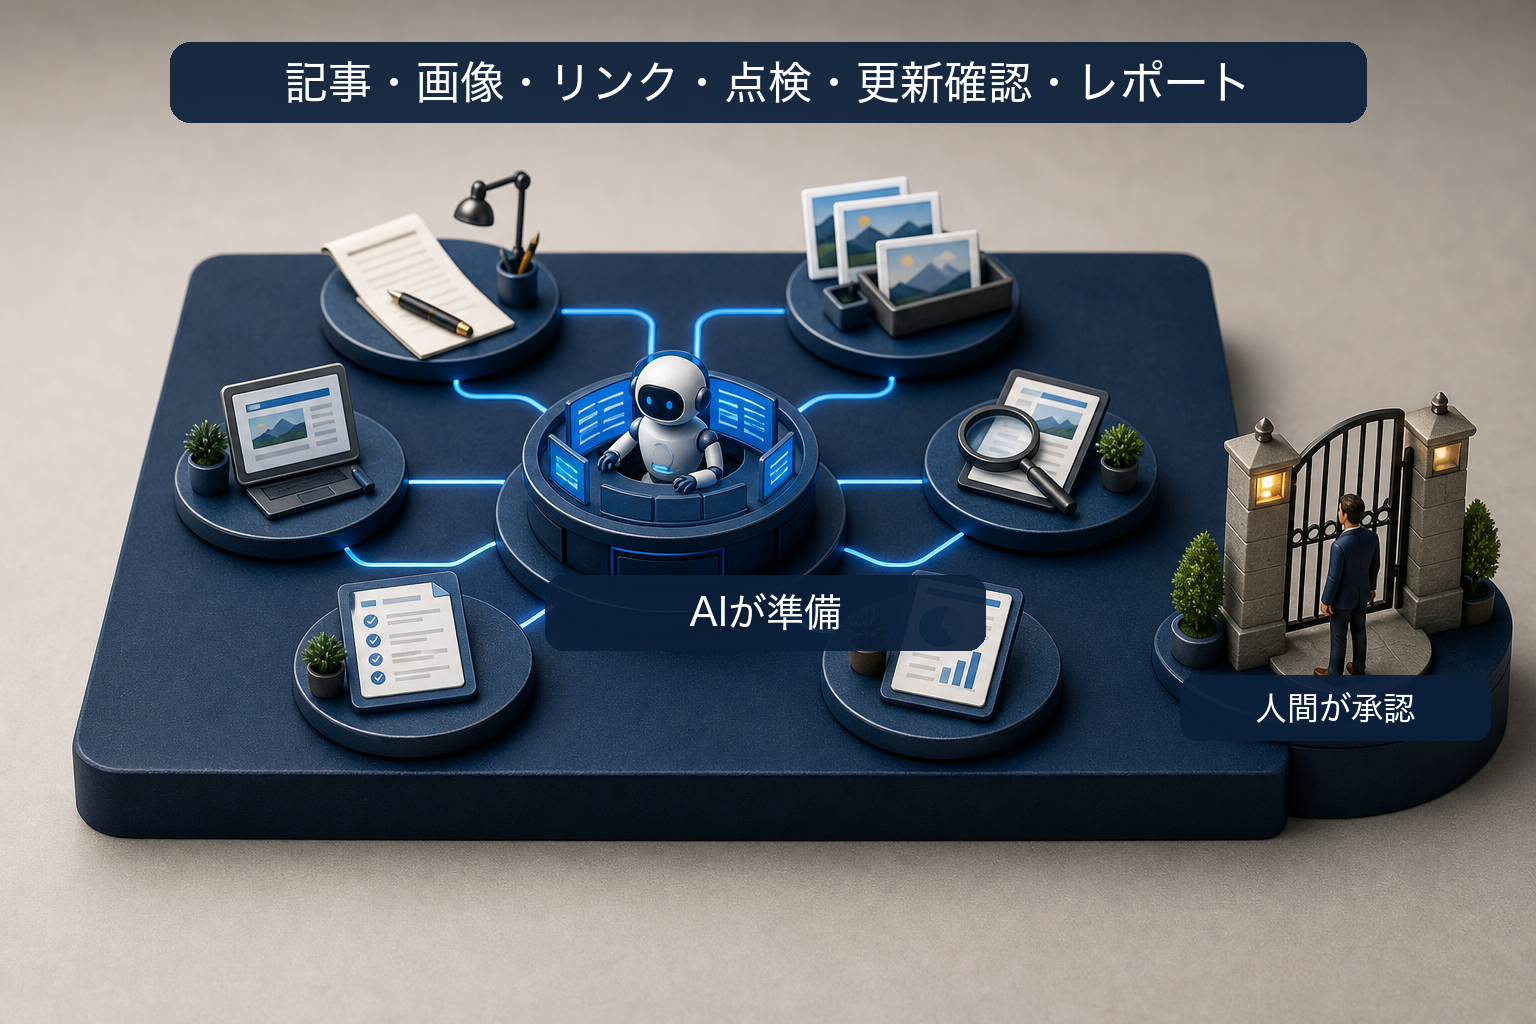
人が承認する操作を、点検から切り分ける
点検の依頼を、更新や再起動の承認へ広げません。
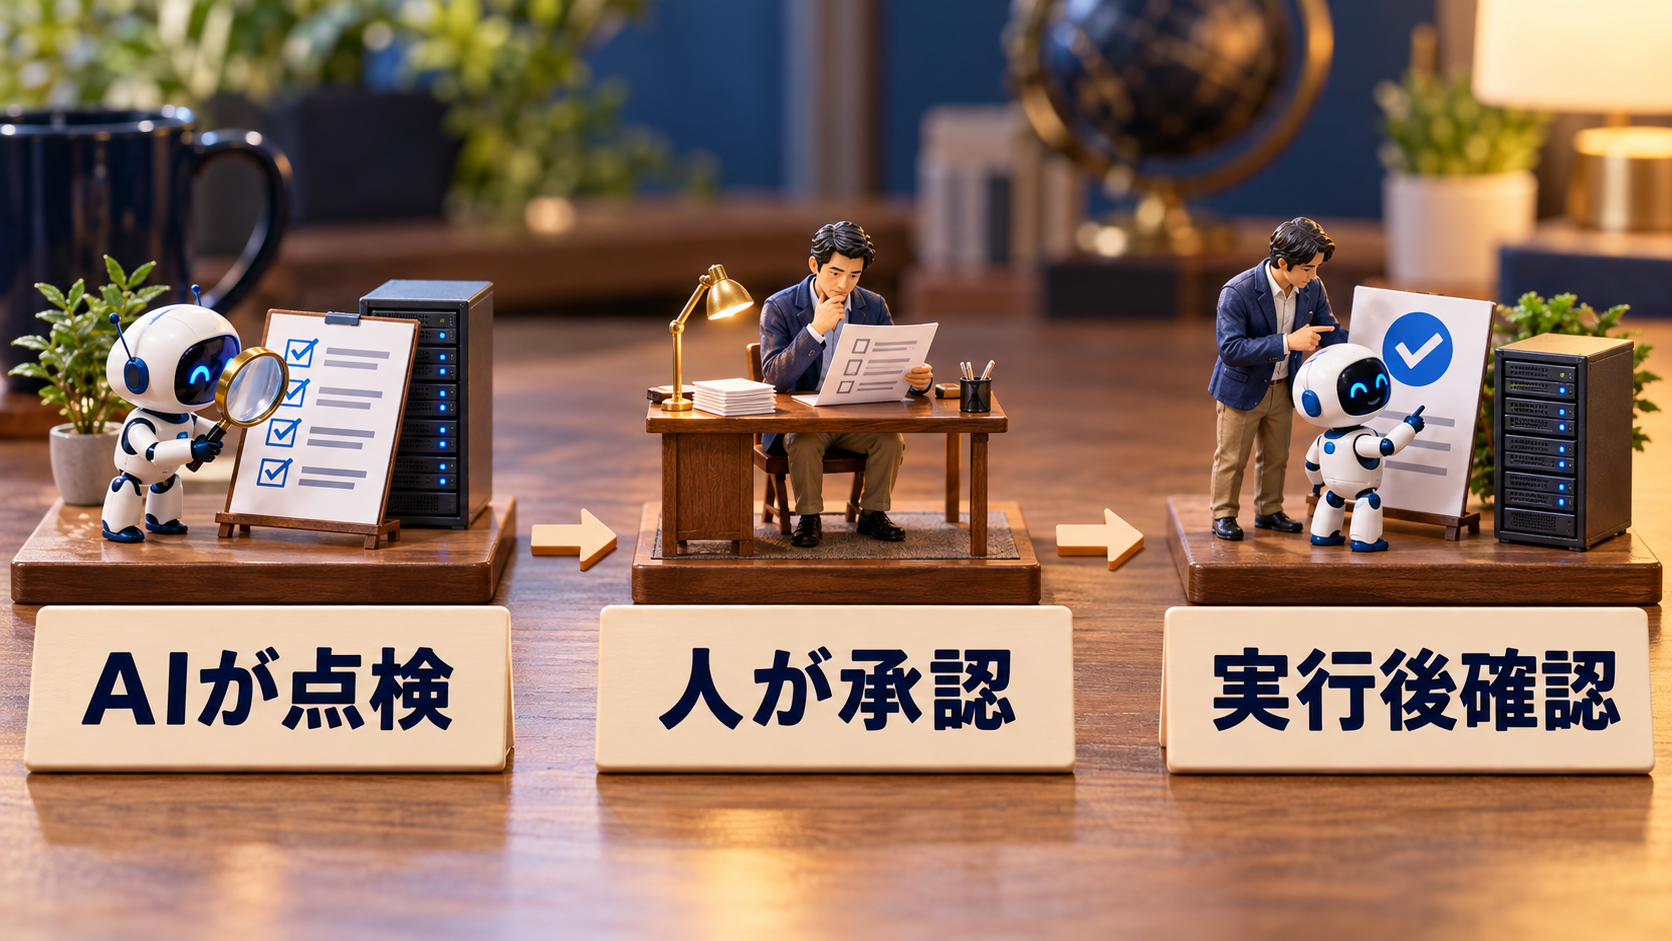
AIが変更案を用意し、人が承認する対象と版を固定します。
実行できる権限があっても、承認済みとは限りません。
| AIエージェントが準備すること | 人が判断・承認すること |
|---|---|
| 稼働状態、履歴、変化の整理 | 点検結果と未確認点の扱い |
| 更新候補と影響の整理 | 更新対象、実施時間、止める業務 |
| 復旧手順と確認項目の準備 | 復元先、上書きの影響、実行の可否 |
| 結果の読み戻しと報告 | ホスト再起動、削除、業務の再開判断 |
ホスト再起動は、動いている業務へ影響する操作です。
必要性、対象、停止する業務、復旧の確認方法を示します。
接続が切れただけで、同じ再起動を繰り返しません。
結果が不明なら、実状態を照合してから続きへ進みます。
AI特命室|実務代行事例
ここでは、月次点検報告を作る架空の一事例を示します。
実在するお客様の導入実績や、今回の作業実績ではありません。
- 受け取り:対象一覧、点検項目、前回記録を受け取ります。
- 整理:ホストと仮想マシン、確認する範囲をそろえます。
- 作成:AIエージェントが読取り結果を報告案にまとめます。
- 確認:記録との一致と、秘密の混入を確かめます。
- 人へ返す:状態、変化、未確認点、承認待ちを一組で返します。
担当者は報告を読み、追加調査や変更の要否を判断します。
この点検では、更新、復元、再起動、削除は実行しません。
必要な変更は、対象と手順を定めた別の作業として扱います。
仕事の組立ては、ニリアコットAI特命室へご相談いただけます。
始め方は、権限と確認できる範囲で選ぶ
| 始め方 | 利点 | 気をつける点 |
|---|---|---|
| 提供された記録だけで報告を作る | 接続せずに整理と承認の流れを試せる | 最新状態は別に確認する必要がある |
| 読取り専用で点検と報告をつなぐ | 現在の状態と根拠をそろえやすい | 権限と秘密の管理が必要になる |
| 承認後の限定した変更までつなぐ | 準備から結果確認までを記録できる | 影響、復旧、実行権限の設計が必要になる |
最初は、提供された記録だけで点検報告を整える案を勧めます。
報告の型が定まったら、読取り専用の接続を検討します。
変更操作は、点検の延長ではなく別に条件を決めます。
導入前の確認表と公式資料
- 対象と、読み取ってよい情報が決まっています。
- 利用者と接続用の鍵の権限を照合しています。
- 秘密の保管先と、失効を担当する人が決まっています。
- 取得できない項目を、未確認として返せます。
- 変更前の控えと、戻す方法を用意しています。
- 結果の読み戻しと、重複防止を手順に含めています。
- 人が承認する操作と、担当者を分けています。
権限と鍵の仕組みは、Proxmox VE公式資料を参照します。
個々の操作に必要な権限は、公式の操作一覧で照合します。
導入先の版と設定による違いは、実環境で確かめます。
点検を、人が判断しやすい仕事へ
Proxmox VEの運用は、情報を集める速さだけでは決まりません。
何が確認済みで、何が未確認かを分けることが大切です。
読取り、秘密、変更の承認を分け、根拠と一緒に届けます。
ニリアコットAI特命室では、任せる範囲を整理します。
30分AI業務診断では、現在の点検手順を分解します。
問い合わせフォームから、運用の悩みをお知らせいただけます。
愛のアドバイス:最初は、変更操作を含めない点検報告の型を整えてください。