
J.A.R.V.I.S.計画 第63話|openSUSE × 権限・秘密管理・人間承認
状態を読む権限と、
環境を変える承認を分ける。
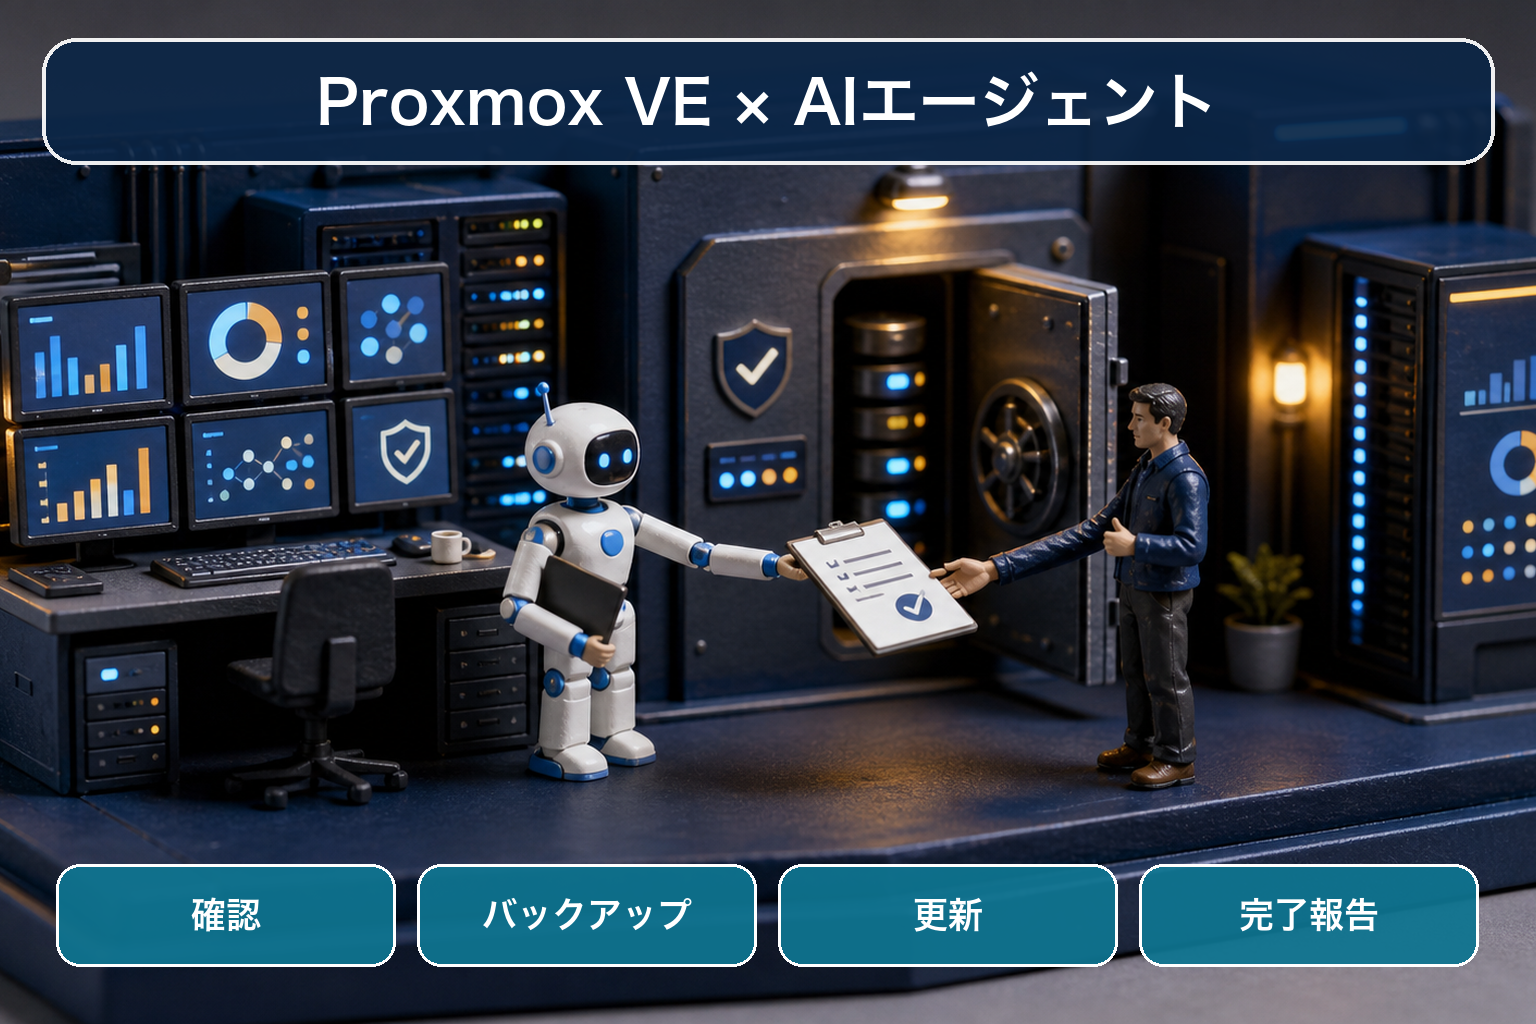
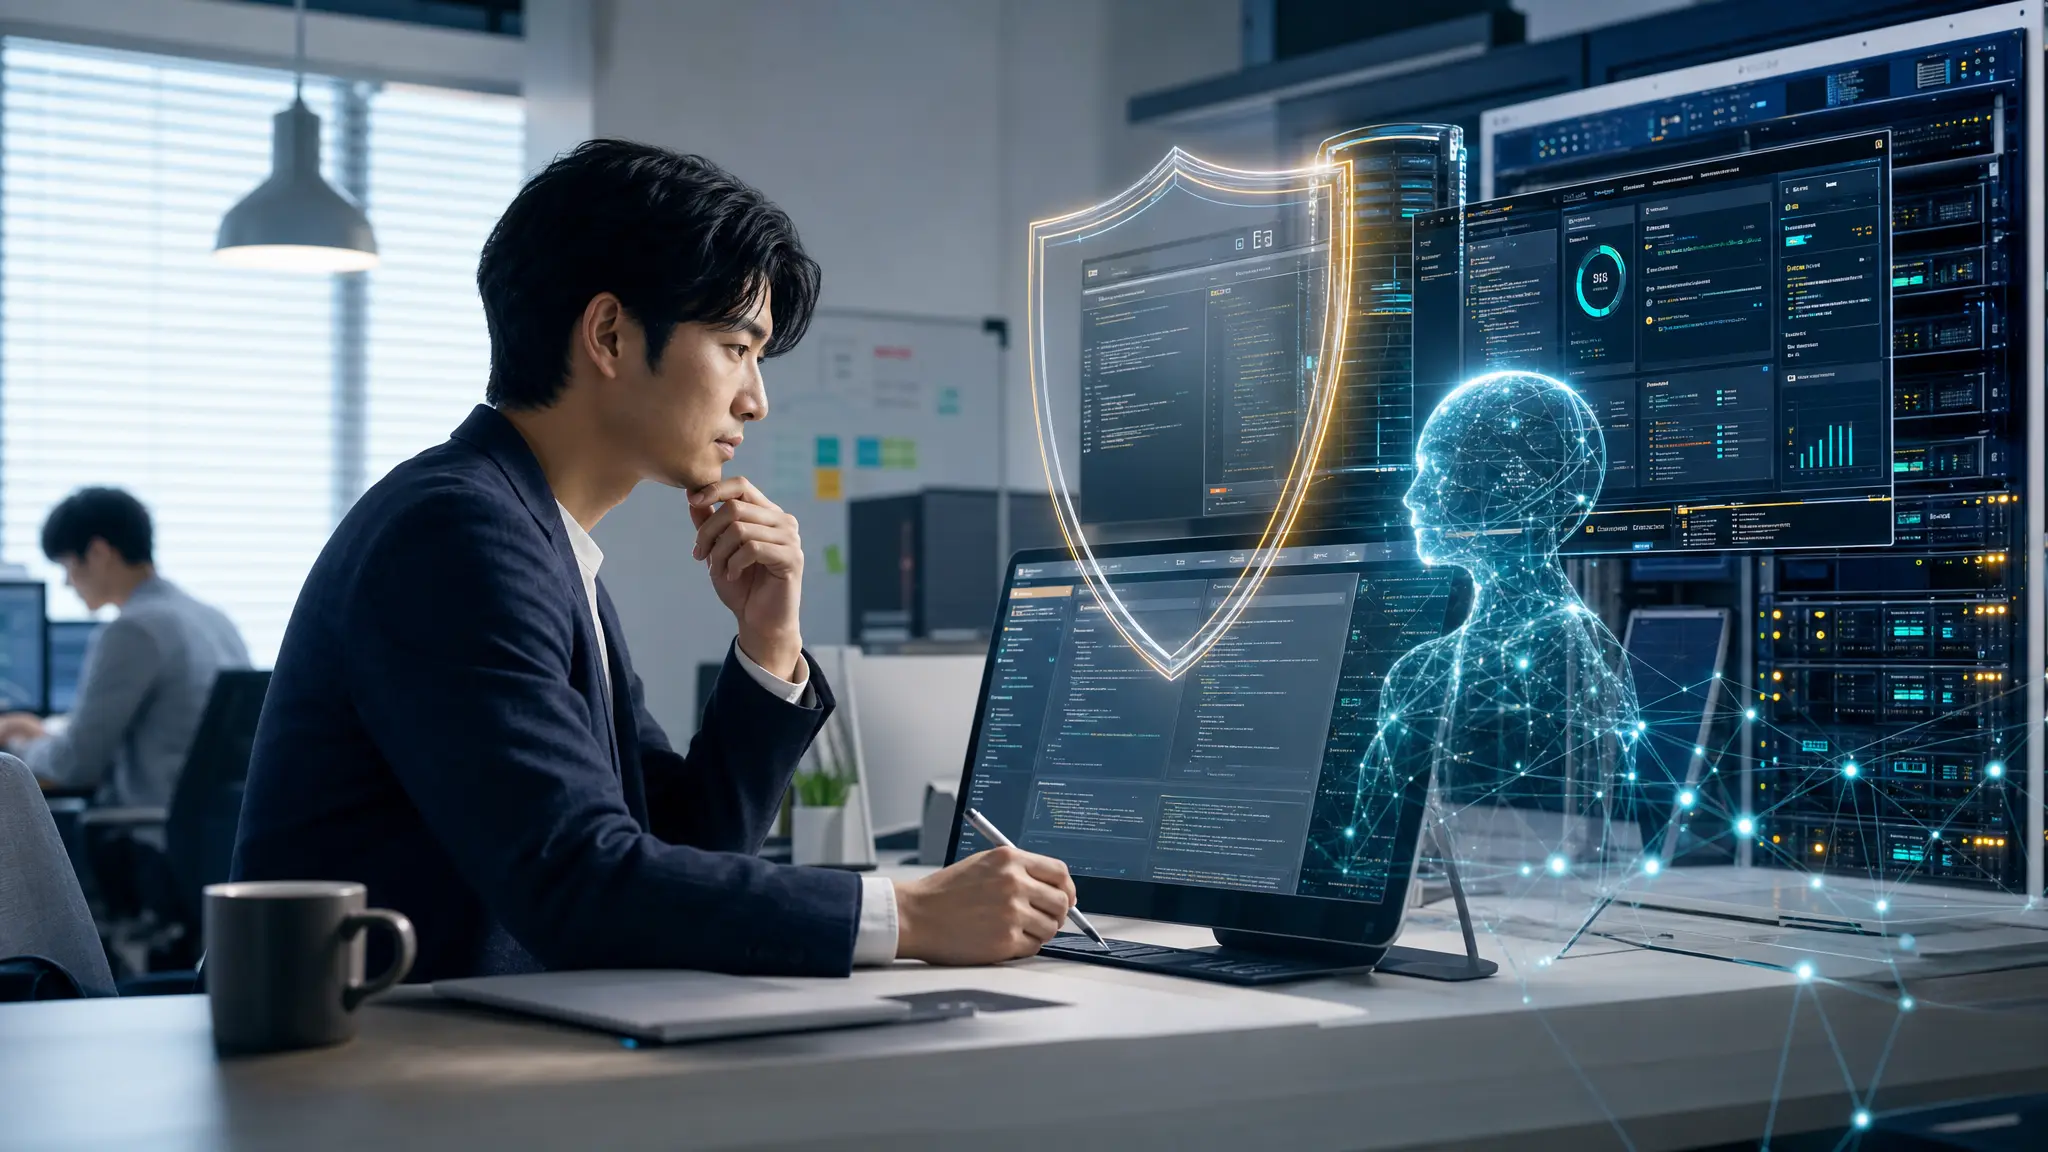
AIエージェントは、許可された点検と報告を担当します。秘密を守り、更新や再起動の判断は点検と分けて人が担います。
点検を任せる前に、触れる範囲を決める
サーバーの点検を任せたい一方、触りすぎないか気になりますよね。
結論は、状態の読取りと、環境を変える操作を分けることです。
openSUSE(サーバーなどを動かす基本ソフト)でも同じです。
権限(許された操作の範囲)を、目的と対象ごとに決めます。
秘密(接続に使う鍵)は、必要な処理だけに渡します。
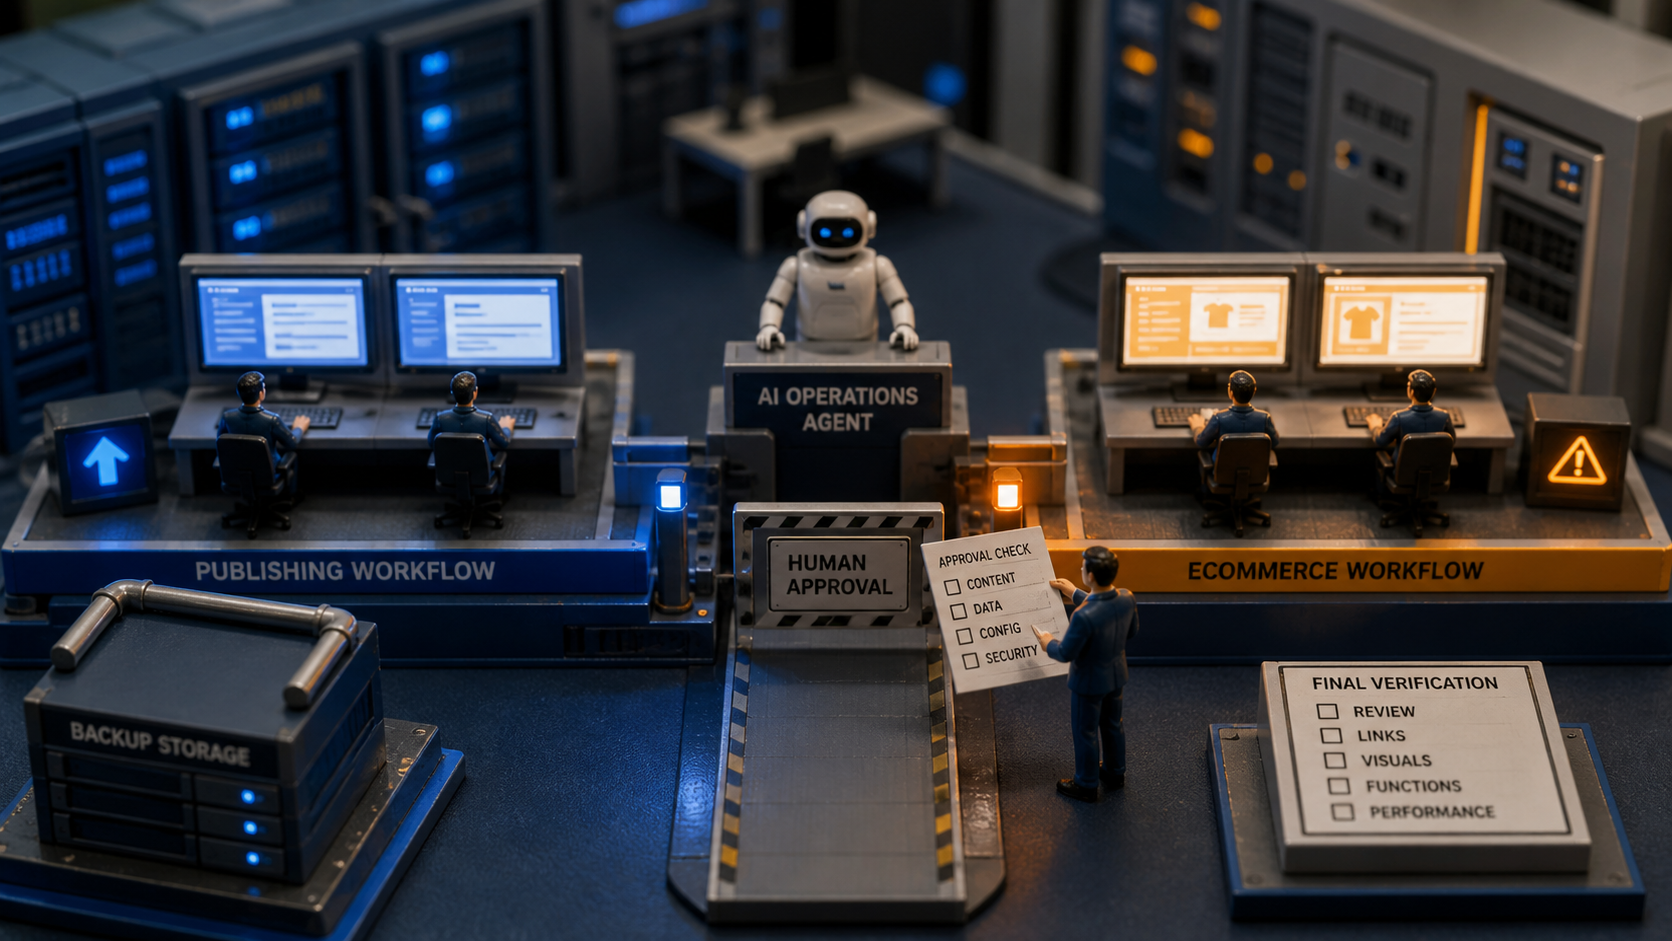
人間承認(人が内容を確かめて許可する判断)は別に扱います。
点検用の鍵と、設備を動かす鍵を分けるイメージです。
課題・原因・対策を先にそろえる
| 観点 | 整理する内容 |
|---|---|
| 課題 | 点検を任せたいが、意図しない変更は避けたい |
| 原因 | 管理者の権限と接続用の秘密を使い回している |
| 対策 | 専用の利用者、許可する操作、承認者を分ける |
点検の許可だけで、更新や再起動まで任せたとは考えません。
実行できる権限があることと、実行の承認は別です。
資料や記録に書かれた操作例も、実行指示には置き換えません。
承認された対象と作業だけを、手順に沿って進めます。
AI特命室ができることを、読取りから報告までつなぐ
AI特命室では、許可された資料と接続方法で仕事を組み立てます。
OpenClawなどのAIエージェント(手順に沿って働くAI)が支えます。
導入しただけで、全情報を読めるとは説明しません。
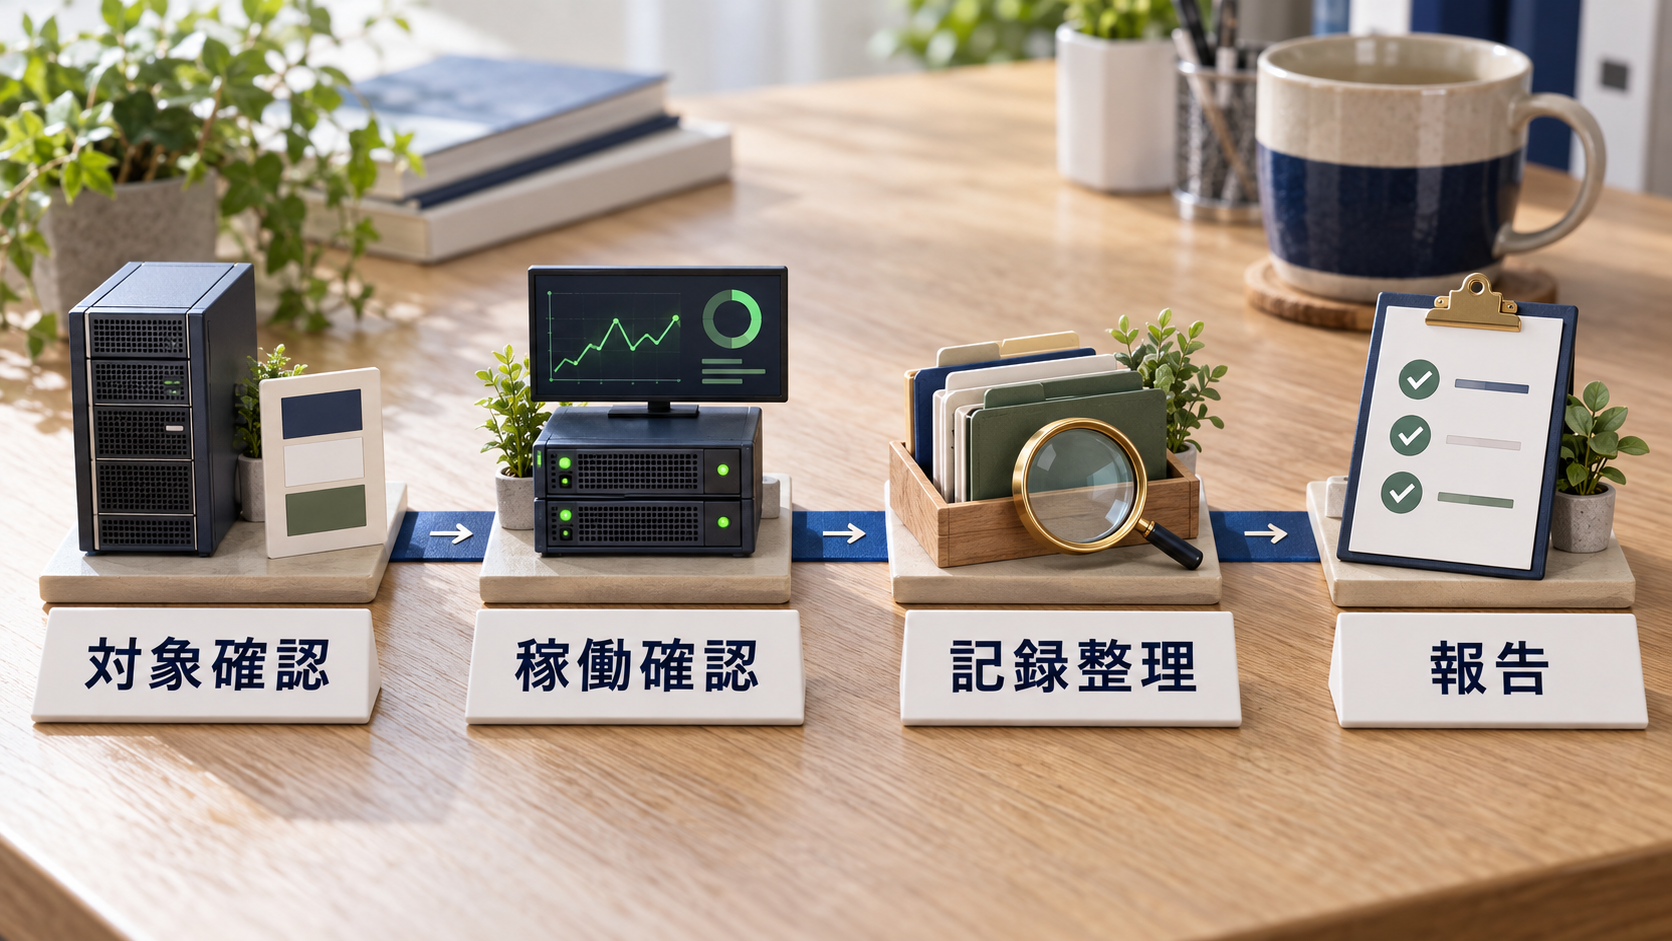
- 対象機器と基本ソフトの版を照合します。
- 利用者と、許可された操作の一覧を整理します。
- 許可範囲で、サービスの稼働状態を読みます。
- 保存領域の空きや、使用量の変化を整理します。
- 必要な期間の記録から、異常の候補を抜き出します。
- 前回の点検記録と、変わった点を比べます。
- 更新候補を、取得時刻と根拠付きで整理します。
- 変更案と、戻す手順の下案を作ります。
- 秘密や個人情報の出力への混入を点検します。
- 根拠、未確認点、承認が必要な点を人へ返します。
取得失敗や権限不足は、異常なしではなく未確認です。
更新候補の取得でも、記録の更新や通信を伴う場合があります。
状態を読む操作と、記録を更新する操作を先に分けます。
読取りのために、勝手に権限を広げることはしません。
対象機器と版を確かめ、合う公式資料を選ぶ
openSUSEには、LeapとTumbleweedがあります。
Leap(定期的な版を軸にする製品)と版番号を確認します。
Tumbleweed(継続して新しい構成へ更新する製品)とは分けます。
一方の操作手順を、もう一方へそのまま当てはめません。
版の確認には、通常は /etc/os-release の読取りを使います。
その表示だけで、すべての構成を確認済みにはしません。
対象の役割、導入済みの機能、必要なサービスも照合します。
外部の接続先や秘密が入る記録は、そのまま記事へ載せません。
資料の対象版と、導入先の版が違えば、先に差を確認します。
専用の利用者と、許可する操作を絞る
root(全体を変更できる管理者)の共用を前提にしません。
専用の利用者でも、所属する組によって権限が広がります。
利用者名だけで安全とせず、実際に許された操作を調べます。
sudo(許可された管理操作の代行)は、対象を絞って使います。
許可の確認には sudo -l などを使い、実際の設定と照合します。
その結果にも接続先などが含まれるため、共有前に選別します。
すべての操作を許す指定や、自由な実行環境を渡す案は避けます。
| 確認するもの | 気をつける点 |
|---|---|
| 利用者と所属する組 | 意図しない広い権限がないか確かめる |
| 実行ファイルと引数 | 許可する操作と入力の範囲を固定する |
| 読む対象 | 秘密や個人情報を含む範囲を選別する |
| 管理用の専用処理 | 一般利用者が書き換えられないか確かめる |
| 実行記録 | 誰が、どの対象へ何を行ったか残す |
読取りのつもりでも、道具の機能や引数で変更できる場合があります。
自由な編集や別の命令実行ができる道具は、単純に許可しません。
必要なら管理者が、点検専用の処理と入力の制約を用意します。
sudoの設定変更自体は、点検とは別に承認する作業です。
接続用の秘密は、記事にも報告にも残さない
SSH(暗号化した遠隔接続)では、接続先の正当性も確認します。
SSH鍵(遠隔接続用の鍵)は、公開鍵と秘密鍵を区別します。
秘密鍵を本文、画像、会話、共有する記録へ貼り付けません。
接続先の確認を省く設定で、確認不足を解消しないようにします。
| 決めておくこと | 運用で確かめる内容 |
|---|---|
| 保管と利用 | 秘密を使える処理と担当者を絞る |
| 接続先の確認 | 事前に確かめた相手と一致するか調べる |
| 利用を止める手順 | 漏れた疑いがあれば担当者へ連絡する |
| 鍵の交換 | 対象と接続への影響を確認して入れ替える |
| 報告の範囲 | 操作と結果を残し、秘密の中身を伏せる |
鍵を使うだけで、接続が読取り専用になるわけではありません。
接続先の利用者と、許可された操作も合わせて制限します。
秘密を隠した結果、根拠まで失わないように報告を整えます。
対象、取得時刻、確認した項目、未確認点を残します。
人が承認する操作を、点検と切り分ける
更新、設定変更、削除、復元、再起動は別に扱います。
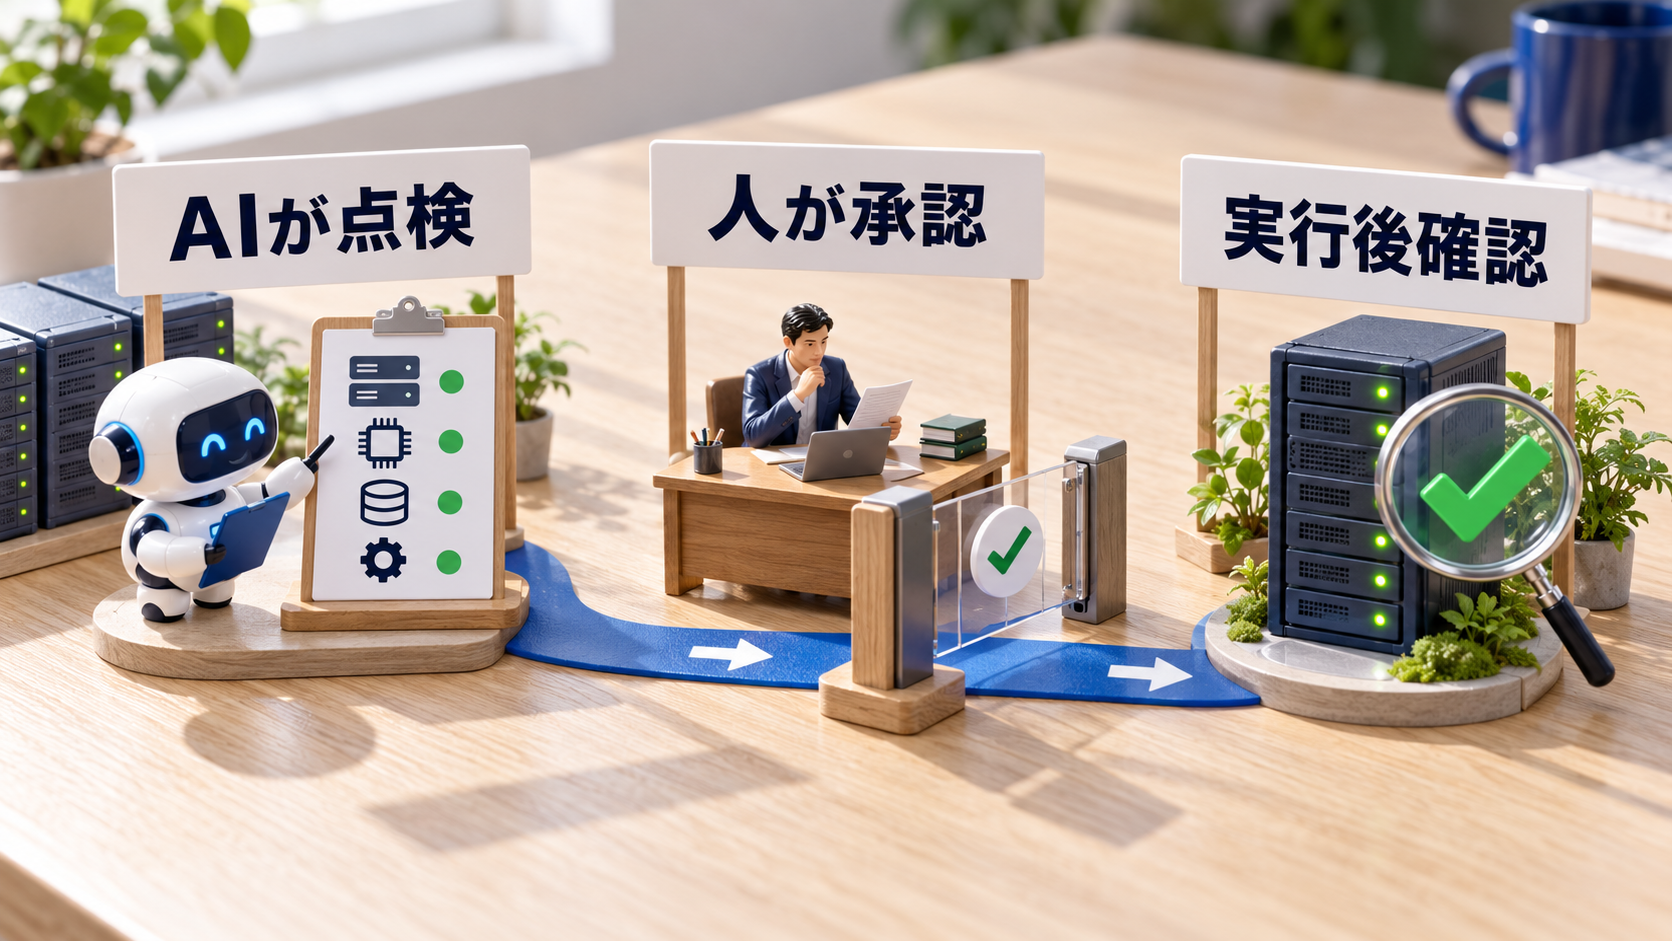
AIが変更案を作り、人が承認する対象と内容を固定します。
対象や範囲が変われば、元の承認を広げずに確認し直します。
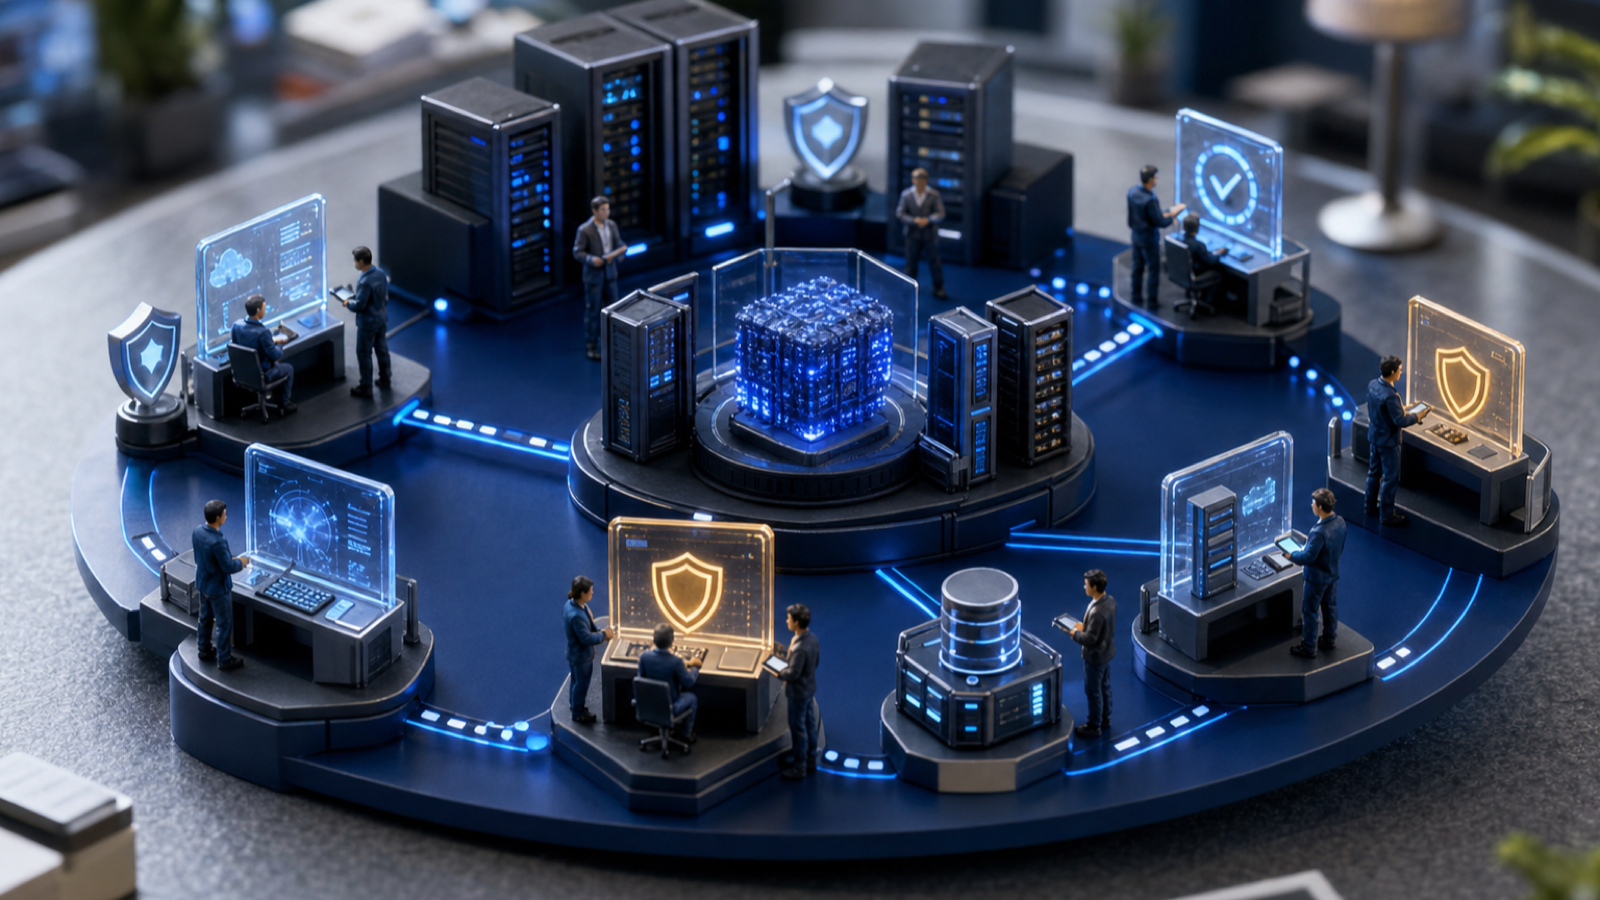
| AIエージェントが準備すること | 人が判断・承認すること |
|---|---|
| 状態と記録、異常候補の整理 | 点検結果と未確認点の扱い |
| 更新候補と影響、確認項目 | 対象、作業内容、実施する時間 |
| 変更前の控えと戻し方の準備 | 復元や削除、停止する業務の扱い |
| 実行後の読み戻しと報告 | 再起動、業務再開、追加変更の可否 |
承認済みの限定した変更は、認められた手順の内側だけで行います。
変更前に控えと戻し方を用意し、変更後は実際の状態を確かめます。
処理の成功表示だけで、業務まで正常だとは判断しません。
接続が切れても、再起動や同じ変更をすぐに繰り返しません。
実行済み、未実行、結果不明を分けてから続きを進めます。
AI特命室|実務代行事例
ここでは、openSUSEの月次点検報告を作る架空の一例を示します。
実在するお客様の導入実績や、今回の点検実績ではありません。
- 受け取り:対象一覧、点検項目、許可範囲を受け取ります。
- 整理:対象の版と、確認する期間・サービスをそろえます。
- 作成:AIエージェントが読取り結果を報告案にまとめます。
- 確認:秘密の混入と、対象の取り違えを確かめます。
- 人へ返す:報告書、根拠、未確認点、変更案を届けます。
担当者は報告を読み、追加調査や変更が必要か判断します。
この点検では、更新、設定変更、削除、復元、再起動は行いません。
変更が必要なら、対象と手順を決めた別の作業として扱います。
仕事の組立ては、ニリアコットAI特命室へご相談いただけます。
始め方は、権限と確認できる範囲で選ぶ
| 始め方 | 利点 | 気をつける点 |
|---|---|---|
| 提供された記録で報告を作る | 接続せず、報告と判断の流れを試せる | 最新状態は別に確認する必要がある |
| 読取り専用で点検をつなぐ | 現在の状態と根拠をそろえやすい | 権限と秘密、読む対象の管理が要る |
| 承認後の限定した変更までつなぐ | 準備から実行後確認まで記録できる | 停止影響と復旧、実行権限の設計が要る |
推奨は、提供された記録だけで点検報告を整える始め方です。
報告の型が定まったら、読取り専用の接続を検討します。
変更操作は点検の延長ではなく、別に条件を決めます。
効果は、確認に要した時間や未確認項目の変化から確かめます。
測定前に、削減時間や障害防止の効果は約束しません。
導入前の確認表と、公式資料
- 対象機器と基本ソフトの版を確かめています。
- 利用者と、実際に許可された操作を照合しています。
- 読む記録の期間と、共有してよい範囲が決まっています。
- 秘密の保管先と、利用を止める担当者が決まっています。
- 取得できない項目を、未確認として報告できます。
- 変更前の控えと、戻す方法を用意しています。
- 読み戻しと、重複操作を避ける手順を決めています。
- 人が判断する点と、承認する担当者が決まっています。
sudoとSSHの仕組みは、openSUSEの公式資料で確認します。
リンク先の対象版と、導入先の版が合うかも確かめます。
ここで示すのは考え方で、個別環境の設定手順ではありません。
点検を、人が判断しやすい仕事へ
openSUSEの点検は、情報を集める速さだけでは決まりません。
読取り、秘密の管理、変更の承認を分けることが大切です。
AIは根拠と未確認点をまとめ、人が次の行動を判断します。
ニリアコットAI特命室では、任せる範囲を整理します。
30分AI業務診断では、現在の手順を分解します。
問い合わせフォームから、点検の悩みをお知らせいただけます。
あわせて読みたい記事と、運用の方針
愛のアドバイス:まずは、提供された記録で点検報告の型を整えてください。