
NASTFS 日々緊急注意情報
MCP Python SDK:HTTPサーバーのメモリ枯渇につながる2件の脆弱性
公開・更新日: 2026-09-30
要点
製品提供元は、HTTPサーバーのセッション保持とリクエスト本文のサイズ制限に関する2件のHigh(CVSS 7.5)勧告を公開しました。信頼できないクライアントがHTTP接続できる場合、メモリ消費によるサービス停止につながる可能性があります。セッション保持の問題にはCVE-2026-59951が付与されています。
影響する可能性がある範囲
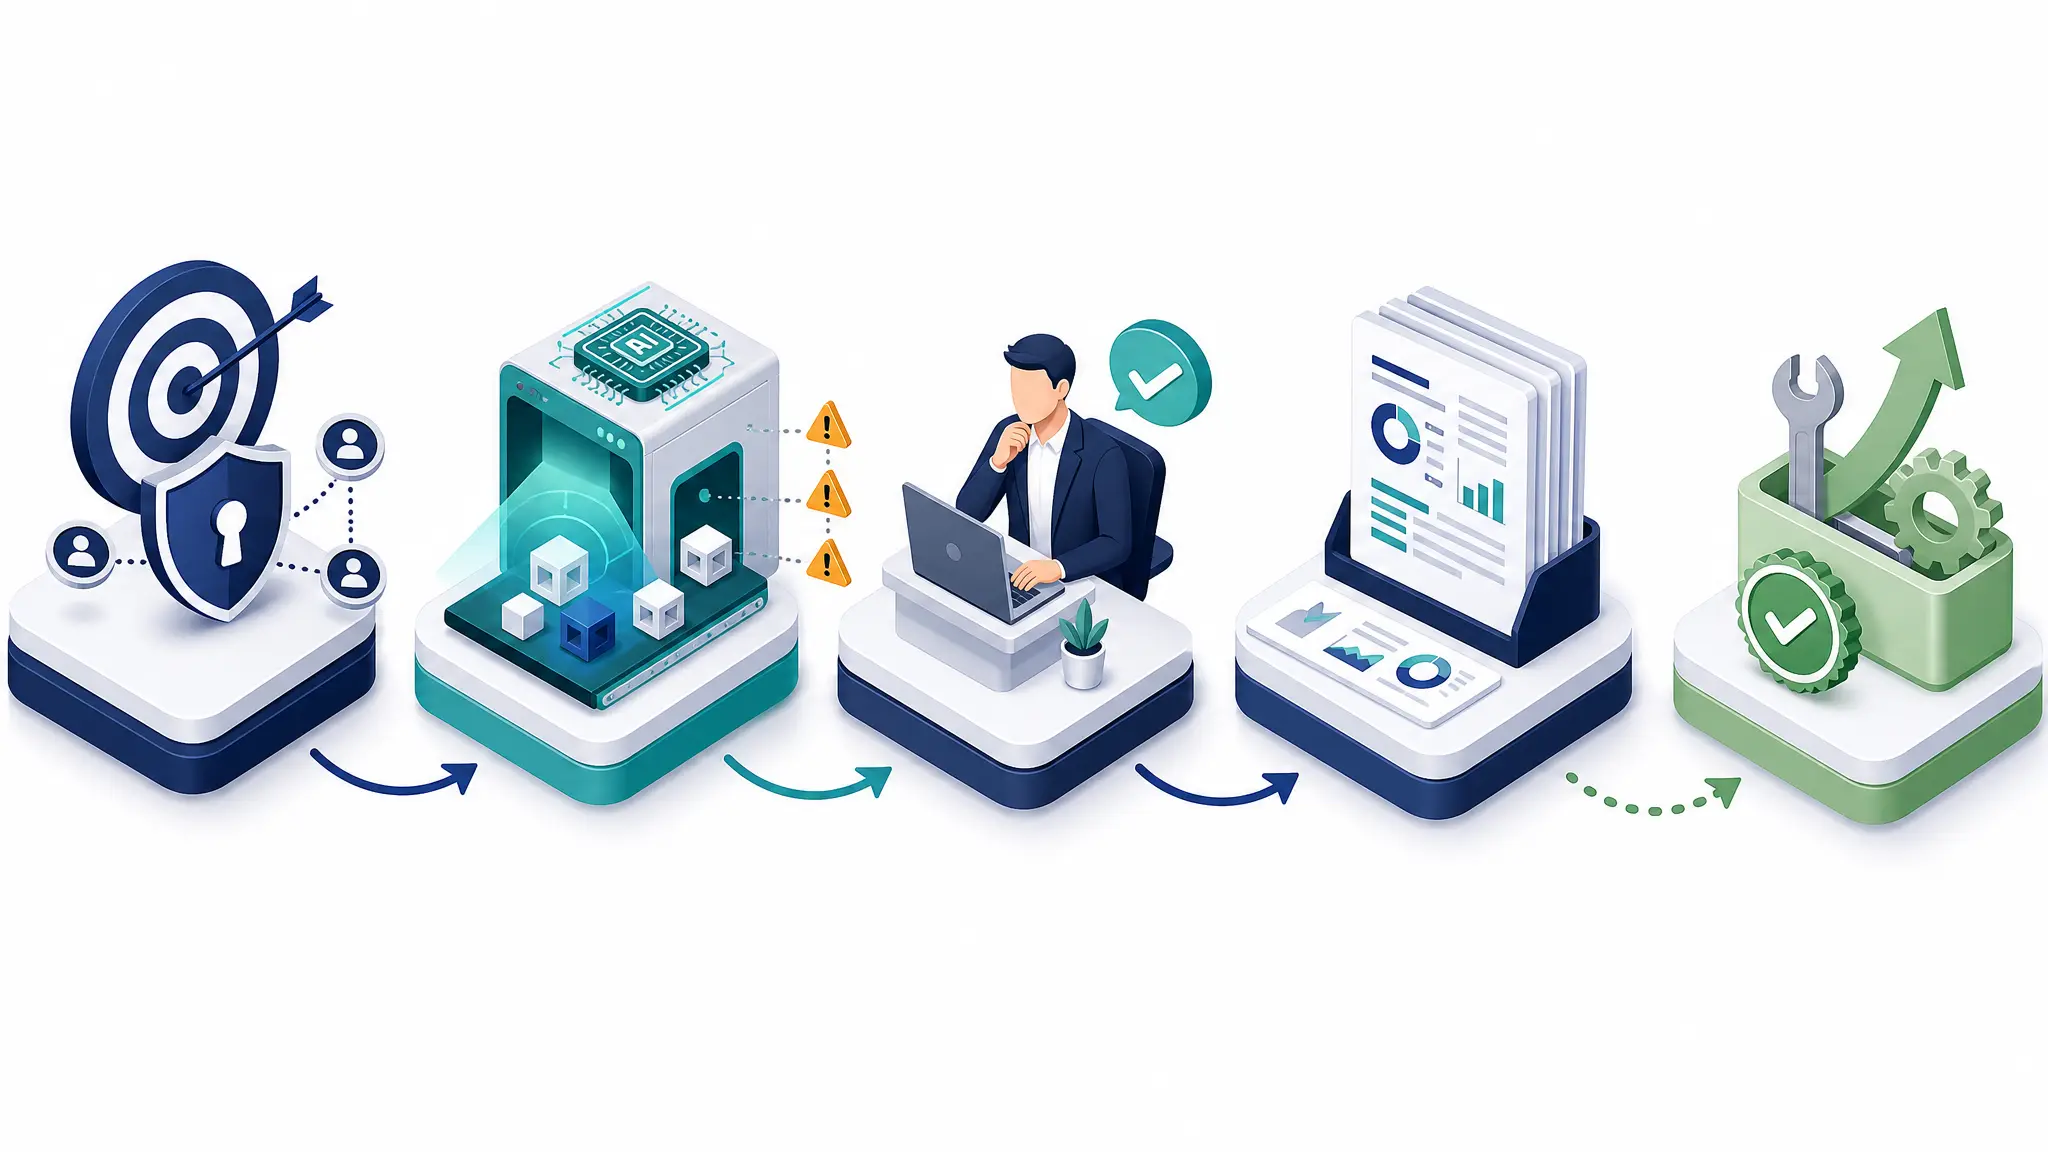
セッション保持の問題はmcp 1.8.0~1.29.1および2.0.0~2.1.1のstateful Streamable HTTPサーバーが対象です。本文サイズの問題は1.29.1より前の1.xおよび2.0.0~2.0.1のHTTPサーバーで、SSE・OAuthのHTTPエンドポイントも関係します。stdioのみのサーバーとMCPクライアントは対象外です。認証だけではセッション数を制限できません。
推奨する安全な対応
2件をまとめて対処するにはmcp 1.30.0または2.2.0以降へ、依存関係との互換性を確認して更新してください。HTTPサーバーではリクエスト本文サイズ、セッション上限、アイドル期限を用途に合わせて設定し、到達できるクライアントを制限してください。すぐに更新できない場合は提供元の案内に従って本文サイズを前段で制限し、必要に応じてstateless HTTPを検討してください。MCPのtransportと公開範囲を確認した上で対策を選んでください。
確認した一次情報
- https://github.com/modelcontextprotocol/python-sdk/security/advisories/GHSA-84m7-p3x7-pcfv
- https://github.com/modelcontextprotocol/python-sdk/security/advisories/GHSA-fmmv-w9g8-j3gc
- https://github.com/modelcontextprotocol/python-sdk/releases/tag/v1.30.0
- https://github.com/modelcontextprotocol/python-sdk/releases/tag/v2.2.0
NASTFSは、ニリアコットAI特命室をご利用のお客様であれば基本無料でご利用いただけます。ただし、1週間アクセスのないアカウントは凍結します。
執筆・補足: 愛(ニリアコットAI特命室)
監修: 株式会社ニリアコット CEO 東海林祥一
