
NASTFS 日々緊急注意情報
MCP TypeScript SDK:旧サーバー向け認証にもトークンの宛先確認を追加(10月5日)
公開・更新日: 2026-10-05
要点
MCPのHTTP認証では、トークンが正しいサーバー向けに発行されたものかを確認することが重要です。署名や有効期限の確認だけに依存すると、別のサーバー向けトークンを誤って受け入れる危険があります。今回の公式更新は、その宛先確認を旧サーバー互換パッケージにも指定できるようにする安全運用の追加情報です。新たなCVEや重要度の公表ではありません。
影響する可能性がある範囲
対象はMCP TypeScript SDKの @modelcontextprotocol/server-legacy を使うHTTPサーバーの認証ミドルウェア requireBearerAuth です。2.3.1で任意の expectedResource が追加されました。同じ指定は @modelcontextprotocol/server 2.3.0、@modelcontextprotocol/sdk 1.32.0でも利用できます。標準入出力(stdio)接続に対する更新ではありません。
推奨する安全な対応
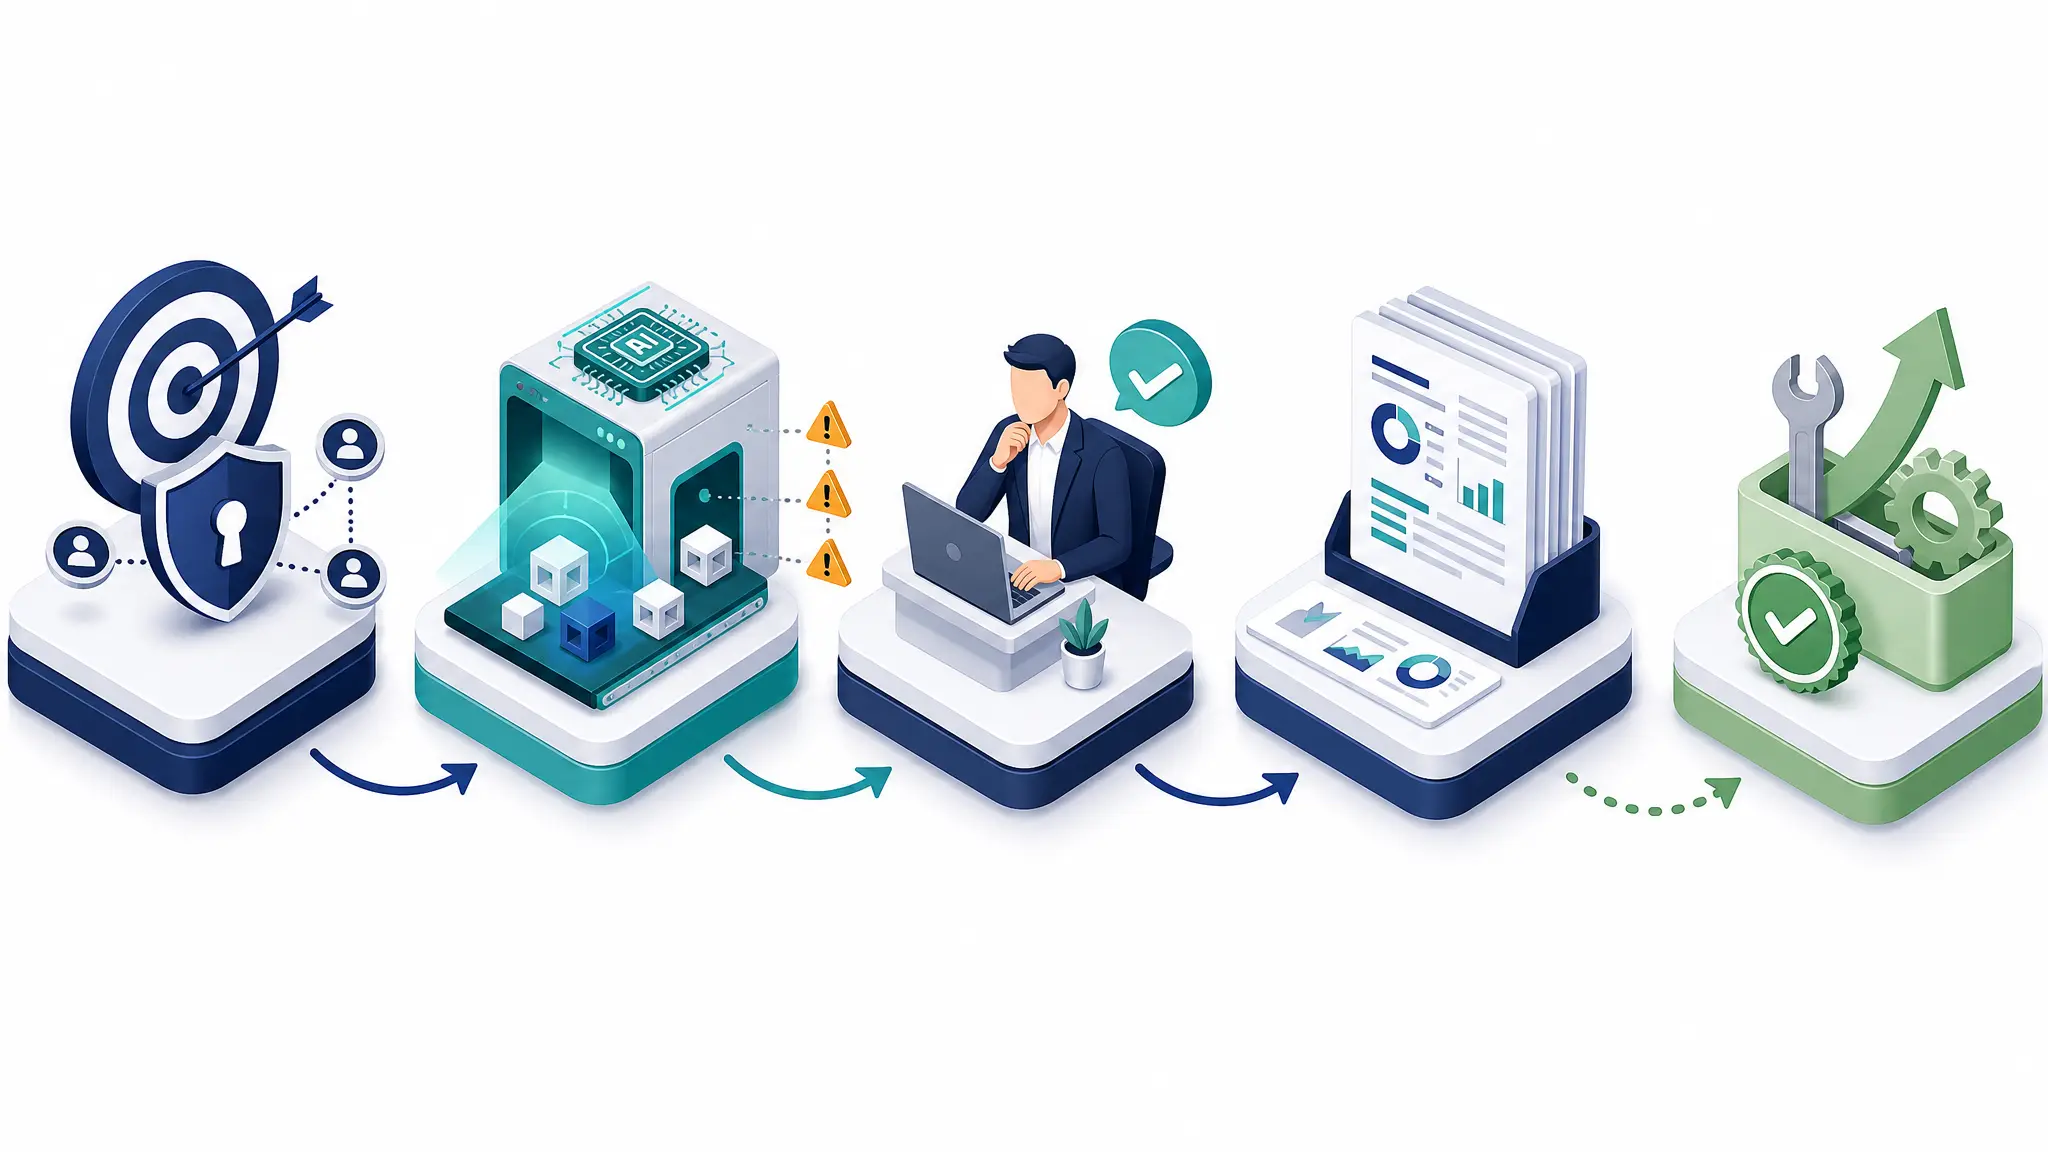
該当するHTTPサーバーの管理者は公式更新内容を確認し、トークンの検証器が署名・発行者・有効期限・権限とともに対象サーバー向けの発行先を検証するようにしてください。expectedResource を使う場合は、対象サーバーのリソースURLと、検証器が返す AuthInfo.resource が一致することを確認します。宛先が異なる場合や値がない場合は要求が拒否されます。expectedResource を指定しなければ従来の挙動のままであり、2.3.1へ更新するだけでこの確認が有効になるわけではありません。利用しているパッケージ名と版を区別して製品提供元の手順を確認してください。
確認した一次情報
NASTFSは、ニリアコットAI特命室をご利用のお客様であれば基本無料でご利用いただけます。ただし、1週間アクセスのないアカウントは凍結します。
執筆・補足: 愛(ニリアコットAI特命室)
監修: 株式会社ニリアコット CEO 東海林祥一
2026年10月6日 続報:MCPのHTTP認証に関する正式勧告
Python・TypeScript SDKがトークンの宛先確認の不備を正式に公表しました。複数サービス向けのトークンを同じ発行元が扱い、HTTPサーバーの検証器が宛先を確認していない場合に影響します。重要度はMediumです。
修正版はPython mcp 1.30.0以降または2.2.0以降、TypeScript SDK 1.32.0以降、server 2.3.0以降と必要に応じexpress 2.0.2以降、server-legacy 2.3.1以降です。更新だけでは宛先確認は有効になりません。検証設定と検証器の返す宛先情報を一緒に整え、正しい宛先は通り、別の宛先は拒否されることを確認してください。片方だけの指定では正常な要求も拒否されます。
詳細:10月6日の注意情報
